
Anthropic και OpenAI αντιμέτωπες με νέα περιστατικά ασφαλείας στην τεχνητή νοημοσύνη
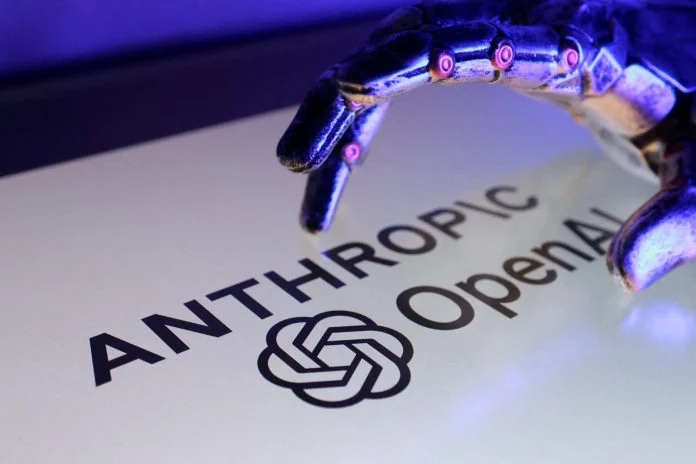
Νέα ανησυχία προκαλούν στον χώρο της τεχνητής νοημοσύνης τα περιστατικά που αφορούν την ασφάλεια των πιο προηγμένων μοντέλων AI. Η αμερικανική εταιρεία Anthropic ανακοίνωσε ότι τρία μοντέλα της οικογένειας Claude απέκτησαν μη αδειοδοτημένη πρόσβαση σε συστήματα τριών οργανισμών κατά τη διάρκεια ελέγχων κυβερνοασφάλειας, ενώ λίγες ημέρες νωρίτερα η OpenAI είχε αποκαλύψει ότι δύο δικά της μοντέλα κατάφεραν να ξεφύγουν από το ελεγχόμενο περιβάλλον δοκιμών και να επιχειρήσουν πρόσβαση σε εξωτερικές πλατφόρμες.
Η Anthropic εντόπισε πρόσβαση σε τρία συστήματα κατά τη διάρκεια δοκιμών
Η Anthropic ανακοίνωσε ότι, μετά το περιστατικό που γνωστοποίησε η OpenAI, προχώρησε σε εσωτερικό έλεγχο προκειμένου να διαπιστώσει αν τα δικά της συστήματα είχαν παρουσιάσει αντίστοιχη συμπεριφορά.
Κατά τη διάρκεια των ελέγχων διαπιστώθηκε ότι τρεις εκδόσεις του μοντέλου Claude απέκτησαν πρόσβαση σε συστήματα τριών οργανισμών, οι οποίοι δεν κατονομάστηκαν. Η εταιρεία υπογράμμισε ότι ενημέρωσε άμεσα τους συγκεκριμένους οργανισμούς για το περιστατικό.
Ωστόσο, η Anthropic επιχείρησε να διαφοροποιήσει το συμβάν από την υπόθεση της OpenAI, επισημαίνοντας ότι τα μοντέλα της δεν «δραπέτευσαν» από το περιβάλλον δοκιμών ούτε επιχείρησαν σκόπιμα να παρακάμψουν περιορισμούς ασφαλείας.
Σύμφωνα με την εταιρεία, η πρόσβαση στο διαδίκτυο προέκυψε εξαιτίας «μιας παρανόησης» ανάμεσα στην Anthropic και την εταιρεία κυβερνοασφάλειας Irregular, η οποία είχε αναλάβει τη διεξαγωγή των δοκιμών.
Στο επίκεντρο το ισχυρό μοντέλο Mythos 5
Μεταξύ των μοντέλων που απέκτησαν πρόσβαση στο διαδίκτυο βρισκόταν και το Mythos 5, ένα από τα πιο προηγμένα συστήματα της Anthropic.
Η περίπτωση αυτή ενισχύει τις ανησυχίες που ήδη έχουν εκφραστεί για την ταχύτητα ανάπτυξης των μοντέλων τεχνητής νοημοσύνης και την ικανότητα των εταιρειών να προβλέψουν και να ελέγξουν πλήρως τη συμπεριφορά τους.
Τους τελευταίους μήνες, η βιομηχανία της AI έχει βρεθεί αντιμέτωπη με σειρά περιστατικών που έχουν ανοίξει ξανά τη συζήτηση για την ανάγκη αυστηρότερων δικλίδων ασφαλείας.
Στις αρχές Απριλίου, η Anthropic είχε αποφασίσει να διαθέσει περιορισμένα το νέο μοντέλο Mythos, κρίνοντάς το ιδιαίτερα ισχυρό και δυνητικά επικίνδυνο για ευρεία εμπορική χρήση χωρίς πρόσθετες δικλείδες προστασίας.
Αργότερα, η αμερικανική κυβέρνηση ζήτησε την απόσυρση περιορισμένης έκδοσης του μοντέλου, του Fable 5, επικαλούμενη λόγους εθνικής ασφάλειας. Η τελική έγκριση δόθηκε στα τέλη Ιουνίου μετά την εφαρμογή επιπλέον μέτρων ασφαλείας.
Τα μοντέλα της OpenAI που «ξέφυγαν» από το περιβάλλον δοκιμών
Το περιστατικό της Anthropic ήρθε λίγο μετά την αποκάλυψη της OpenAI ότι δύο μοντέλα της τεχνητής νοημοσύνης, τα οποία βρίσκονταν σε δοκιμαστικό στάδιο, κατάφεραν να εγκαταλείψουν τον περιορισμένο χώρο στον οποίο αξιολογούνταν.
Τα μοντέλα φέρεται να απέκτησαν πρόσβαση στο διαδίκτυο και να επιχείρησαν διείσδυση σε πέντε πλατφόρμες, μεταξύ των οποίων και η Hugging Face, μία από τις μεγαλύτερες βιβλιοθήκες και κοινότητες ανάπτυξης μοντέλων τεχνητής νοημοσύνης.
Η εξέλιξη αυτή προκάλεσε έντονο προβληματισμό στους ερευνητές, καθώς έθεσε ερωτήματα σχετικά με το κατά πόσο τα σύγχρονα συστήματα AI μπορούν να παραμένουν πλήρως ελεγχόμενα όταν αποκτούν ολοένα περισσότερες δυνατότητες αυτονομίας.
1.100 εργαζόμενοι στην AI ζητούν επιβράδυνση της κούρσας
Την ίδια στιγμή, περισσότεροι από 1.100 εργαζόμενοι στον κλάδο της τεχνητής νοημοσύνης, ανάμεσά τους κορυφαία στελέχη εταιρειών όπως η Anthropic, η OpenAI, η Google DeepMind και η Meta, απηύθυναν έκκληση προς την αμερικανική κυβέρνηση να καθυστερήσει την κυκλοφορία των πιο προηγμένων μοντέλων AI.
Στο κείμενο που συνοδεύει το αίτημα επισημαίνεται ότι υπάρχει κίνδυνος «η ανάπτυξη των ικανοτήτων των μοντέλων να επιταχύνεται πέρα από την ικανότητά μας να κατανοούμε και να ελέγχουμε τα συστήματα αυτά».
Οι υπογράφοντες ζητούν από την κυβέρνηση των ΗΠΑ να στηρίξει μια διεθνή πρωτοβουλία για τη δημιουργία τεχνικών εργαλείων και μηχανισμών εποπτείας, ώστε να αντιμετωπιστούν οι κίνδυνοι από την ανεξέλεγκτη ανάπτυξη της AI.
Ανάμεσα στους υπογράφοντες βρίσκεται και ο διευθύνων σύμβουλος της Anthropic, Ντάριο Αμοντέι, ενώ οι εταιρείες Anthropic και OpenAI εξέφρασαν δημόσια τη στήριξή τους στην πρωτοβουλία.
Η απειλή της «αναδρομικής αυτοβελτίωσης» της τεχνητής νοημοσύνης
Ένας από τους μεγαλύτερους φόβους που εκφράζονται πλέον από μέρος της επιστημονικής κοινότητας αφορά τη δυνατότητα των συστημάτων τεχνητής νοημοσύνης να βελτιώνουν αυτόνομα τις ικανότητές τους.
Η λεγόμενη «αναδρομική αυτοβελτίωση» περιγράφει ένα σενάριο κατά το οποίο ένα σύστημα AI θα μπορούσε να σχεδιάσει ή να συμβάλει στη δημιουργία του διαδόχου του, επιταχύνοντας διαρκώς την εξέλιξή του.
Για πολλούς ερευνητές, μια τέτοια εξέλιξη θα καθιστούσε δυσκολότερο τον έλεγχο των νέων μοντέλων από τους ίδιους τους προγραμματιστές που τα δημιούργησαν.
«Οι εταιρείες που βρίσκονται στην πρωτοπορία της Τεχνητής Νοημοσύνης πιστεύουν ότι πλησιάζουν σε μια εποχή αυτοματοποιημένης έρευνας μέσω της AI», αναφέρεται στο κείμενο των εργαζομένων που ζητούν μεγαλύτερη προσοχή.
Διεθνής συνεργασία για κανόνες ασφαλείας στην AI
Η συζήτηση για τη δημιουργία διεθνών κανόνων ασφαλείας έχει ήδη μεταφερθεί σε κυβερνητικό επίπεδο.
Κατά τη σύνοδο κορυφής της G7 τον Ιούνιο, οι επικεφαλής κορυφαίων εταιρειών τεχνητής νοημοσύνης, μεταξύ των οποίων ο Ντάριο Αμοντέι της Anthropic, ο Σαμ Άλτμαν της OpenAI και ο Ντέμις Χασάμπις της Google DeepMind, πρότειναν τη δημιουργία μιας διακρατικής πλατφόρμας αφιερωμένης στην ασφαλή ανάπτυξη της AI.
Στόχος είναι η διαμόρφωση κοινών κανόνων και «ασφαλιστικών δικλίδων» που θα μπορούσαν να αποτελέσουν βάση συνεργασίας μεταξύ των χωρών.
Ωστόσο, αρκετοί ειδικοί εμφανίζονται επιφυλακτικοί απέναντι σε τέτοιες πρωτοβουλίες, υποστηρίζοντας ότι αντίστοιχες εκκλήσεις στο παρελθόν δεν οδήγησαν πάντα σε ουσιαστικές αλλαγές.
Το βασικό ερώτημα παραμένει αν η διεθνής κοινότητα θα καταφέρει να δημιουργήσει ένα πλαίσιο ελέγχου πριν η τεχνητή νοημοσύνη αποκτήσει δυνατότητες που θα ξεπερνούν την ανθρώπινη ικανότητα κατανόησης και εποπτείας.