


Αεροσκάφη, σούπερ μάρκετ και κρίσιμες υποδομές στο στόχαστρο
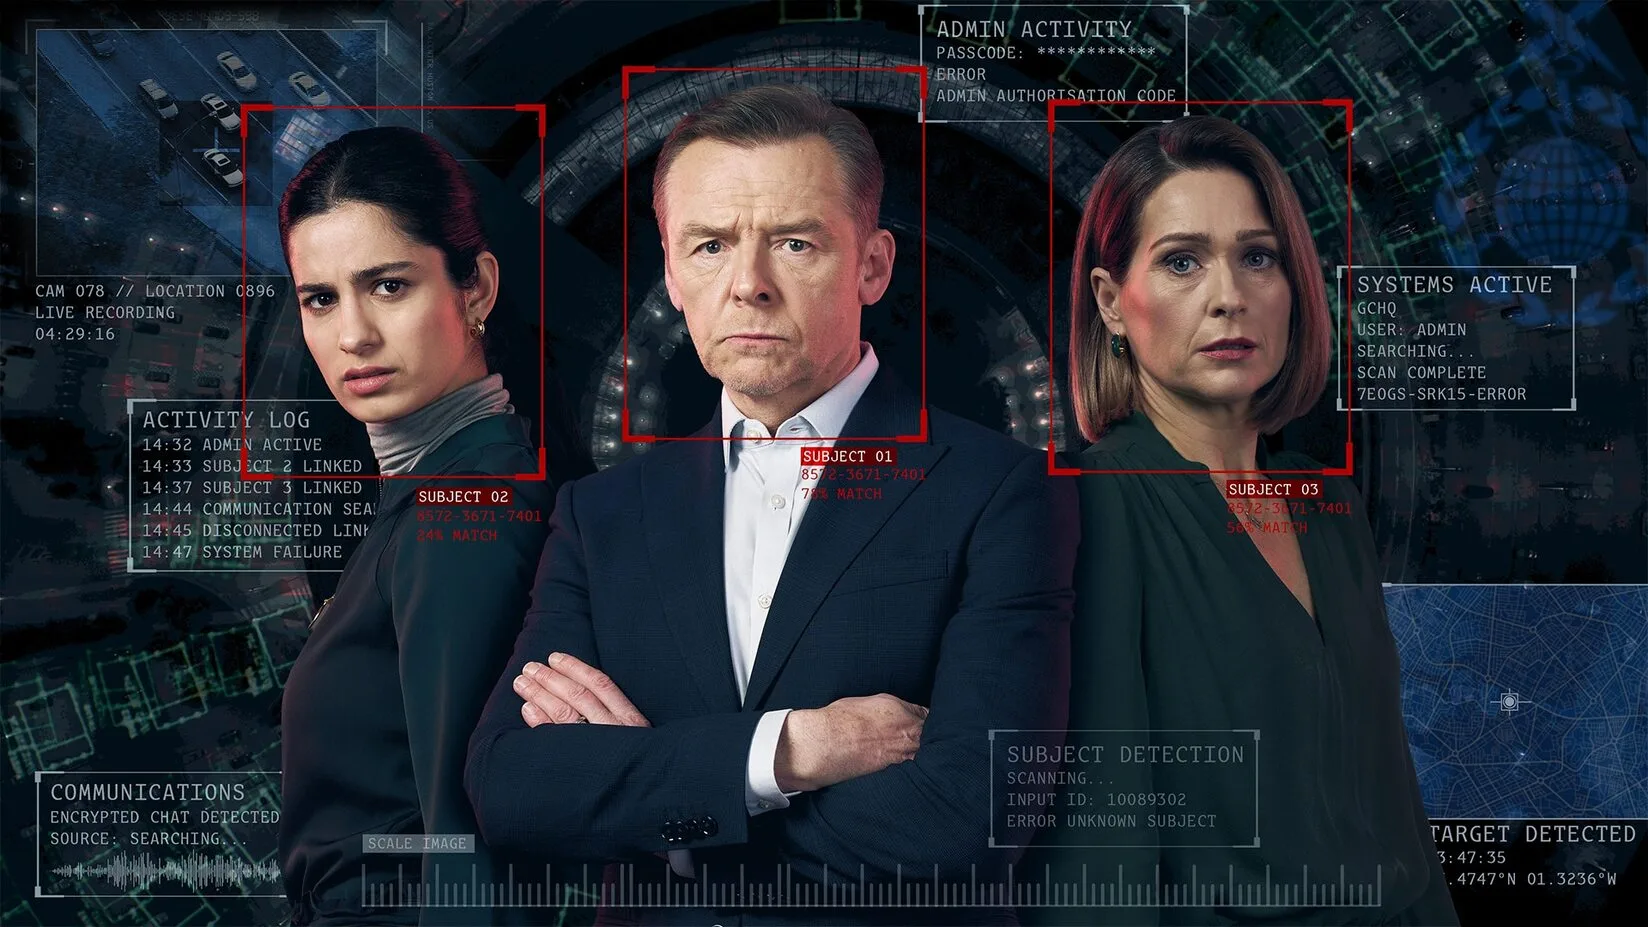
Στη βρετανική τηλεοπτική σειρά The Undeclared War («Ο Ακήρυχτος Πόλεμος»), που δημιούργησε ο Πίτερ Κοσμίνσκι για το Channel 4 το 2022, η Βρετανία βρίσκεται αντιμέτωπη με μια μεγάλης κλίμακας κυβερνοεπίθεση από τη Ρωσία, λίγο πριν από τις γενικές εκλογές.
Στο επίκεντρο βρίσκεται η GCHQ, η βρετανική υπηρεσία ηλεκτρονικών πληροφοριών, και μια νεαρή αναλύτρια που καλείται να αντιμετωπίσει έναν εχθρό τον οποίο δεν μπορεί να δει, να εντοπίσει εύκολα ή να αντιμετωπίσει με συμβατικά μέσα. Η σειρά, με πρωταγωνιστές μεταξύ άλλων τον Σάιμον Πεγκ και τον Μαρκ Ράιλανς, περιέγραφε ένα μέλλον που έμοιαζε τότε με δυστοπικό σενάριο επιστημονικής φαντασίας. Σήμερα, αρκετές από τις απειλές που πραγματευόταν βρίσκονται στην καθημερινή ατζέντα των ευρωπαϊκών κυβερνήσεων.
Η πραγματικότητα του 2026 μοιάζει να πλησιάζει επικίνδυνα τη μυθοπλασία. Οι αλλεπάλληλες απειλές για εκρηκτικούς μηχανισμούς σε επιβατικά αεροσκάφη, οι κυβερνοεπιθέσεις σε συστήματα ψύξης σούπερ μάρκετ και οι παρεμβάσεις σε ψηφιακά δίκτυα κρίσιμων υποδομών συνθέτουν ένα νέο περιβάλλον ασφάλειας. Η Ευρώπη αντιμετωπίζει μια μορφή πίεσης που δεν εκδηλώνεται απαραίτητα με στρατιωτικές επιχειρήσεις, αλλά μπορεί να προκαλέσει οικονομική ζημιά, να διαταράξει τις μεταφορές, να θέσει σε κίνδυνο την ασφάλεια των πολιτών και να υπονομεύσει την εμπιστοσύνη στους κρατικούς μηχανισμούς.
Η ευρωπαϊκή ανησυχία για τις υβριδικές απειλές αποκτά πλέον πολύ συγκεκριμένες διαστάσεις. Από τις επιθέσεις σε εμπορικές εγκαταστάσεις μέχρι τις κυβερνοεπιθέσεις σε ελληνικά συστήματα ψύξης, οι απειλές αγγίζουν υποδομές που συνδέονται άμεσα με την καθημερινότητα.
Το κοινό χαρακτηριστικό είναι η δυνατότητα πρόκλησης δυσανάλογα μεγάλης αναστάτωσης με σχετικά περιορισμένα μέσα. Μια ανώνυμη απειλή για βόμβα μπορεί να κινητοποιήσει υπηρεσίες ασφαλείας και να διαταράξει την αεροπορική κίνηση. Μια απομακρυσμένη παρέμβαση σε έναν ηλεκτρονικό ελεγκτή μπορεί να καταστρέψει τρόφιμα αξίας εκατομμυρίων. Και μια συντονισμένη εκστρατεία παραπληροφόρησης μπορεί να ενισχύσει τον φόβο και την αμφισβήτηση των θεσμών.
Το κύμα απειλών στα ευρωπαϊκά αεροδρόμια
Η πιο άμεση εκδήλωση αυτής της κρίσης είναι οι διαδοχικές απειλές για τοποθέτηση εκρηκτικών μηχανισμών σε επιβατικά αεροσκάφη. Ολόκληρη η τελευταία εβδομάδα σημαδεύτηκε από περιστατικά σε διαφορετικές ευρωπαϊκές χώρες, με τις αρχές να αναγκάζονται να ενεργοποιούν διαδικασίες έκτακτης ανάγκης, να ελέγχουν αεροσκάφη και να αναπροσαρμόζουν επιχειρησιακά σχέδια.
Σύμφωνα με τον Ευρωπαίο επίτροπο Μεταφορών Απόστολο Τζιτζικώστα, την Παρασκευή 6 Νοεμβρίου καταγράφηκαν 11 απειλές, έπειτα από 14 την Πέμπτη και επτά την Τρίτη. Την Πέμπτη, σύμφωνα με τα στοιχεία της Eurocontrol, οι απειλές αφορούσαν 14 πτήσεις, σε ένα δίκτυο που εξυπηρέτησε σχεδόν 26.300 πτήσεις εκείνη την ημέρα.
Στο στόχαστρο βρέθηκαν και δύο πτήσεις της Aegean. Η αντιπρόεδρος της Ένωσης Ελεγκτών Εναέριας Κυκλοφορίας, Όλγα Τόκη, διευκρίνισε στην ΕΡΤ ότι τα συγκεκριμένα αεροσκάφη δεν βρίσκονταν εντός του ελληνικού FIR όταν εκδηλώθηκαν οι απειλές, αλλά στη φάση της προσέγγισης, κυρίως σε ευρωπαϊκά αεροδρόμια.
Η ίδια περιέγραψε μια εβδομάδα αυξημένης επιχειρησιακής ετοιμότητας, εκτιμώντας ότι πίσω από τις επαναλαμβανόμενες προειδοποιήσεις βρίσκεται μια τακτική που επιδιώκει να προκαλέσει σύγχυση, αμφιβολία και χάος.
Το πρωτόκολλο ασφαλείας είναι σαφές: κάθε απειλή αντιμετωπίζεται ως πραγματική μέχρι να αποδειχθεί το αντίθετο. Το αεροσκάφος καθοδηγείται προς τον προορισμό του και, μετά την προσγείωση, μεταφέρεται σε ειδικά απομονωμένη περιοχή του αεροδρομίου, όπου πραγματοποιούνται οι απαραίτητοι έλεγχοι από τις δυνάμεις ασφαλείας.
Για τους ελεγκτές εναέριας κυκλοφορίας ενεργοποιείται συγκεκριμένο επιχειρησιακό σχέδιο, χωρίς να μειώνεται αυτομάτως η συνολική χωρητικότητα του εναέριου χώρου. Αυτό θα μπορούσε να προκαλέσει αλυσιδωτές καθυστερήσεις και να πολλαπλασιάσει τις επιπτώσεις των περιστατικών.
Το ερώτημα είναι τι θα συνέβαινε εάν οι απειλές αφορούσαν ταυτόχρονα μεγάλο αριθμό αεροσκαφών στον ίδιο εναέριο χώρο. Όπως παρατήρησε η Όλγα Τόκη, εάν βρεθούν 20 πτήσεις υπό απειλή την ίδια στιγμή, η διαχείριση θα είναι εντελώς διαφορετική.
Η εύλογη άρνηση ευθύνης και η στρατηγική του χάους
Ένα από τα μεγαλύτερα προβλήματα των υβριδικών επιχειρήσεων είναι η δυσκολία εντοπισμού των δραστών και, κυρίως, η απόδοση ευθύνης.
Ο Θανάσης Κοσμόπουλος, επιχειρησιακός συντονιστής του Παρατηρητηρίου Ανάλυσης Υβριδικών Απειλών του υπουργείου Ψηφιακής Διακυβέρνησης, εξηγεί ότι στις συγκεκριμένες περιπτώσεις η κατάσταση διαφέρει από την κλασική τρομοκρατία, όπου οι οργανώσεις συχνά επιδιώκουν να αναλάβουν δημόσια την ευθύνη μιας επίθεσης.
Στον υβριδικό πόλεμο κυριαρχεί η έννοια του «plausible deniability», δηλαδή της εύλογης άρνησης ευθύνης. Ακόμη και όταν υπάρχουν ενδείξεις που παραπέμπουν σε συγκεκριμένο δράστη, εκείνος μπορεί να αρνηθεί οποιαδήποτε εμπλοκή, ενώ η σύνδεση μιας επιχείρησης με έναν κρατικό μηχανισμό απαιτεί πρόσθετα τεχνικά και επιχειρησιακά στοιχεία.
Η απόδοση ευθύνης αποτελεί, όπως τονίζει ο Κοσμόπουλος, δομικό στοιχείο του προβλήματος. Χωρίς επαρκή τεκμηρίωση, οι κυβερνήσεις δυσκολεύονται να αποφασίσουν εάν αντιμετωπίζουν μια εγκληματική ενέργεια, μια μεμονωμένη τρομοκρατική απειλή ή μια οργανωμένη επιχείρηση αποσταθεροποίησης.
Υπάρχει, παράλληλα, ο κίνδυνος της εξοικείωσης με τους συνεχείς συναγερμούς. Ο Κοσμόπουλος προειδοποιεί να μην επαναληφθεί το παράδειγμα του «ψεύτη βοσκού»: όταν οι πολίτες και οι υπηρεσίες συνηθίζουν τις επαναλαμβανόμενες ψευδείς προειδοποιήσεις, μπορεί να υποτιμήσουν μια πραγματική απειλή.
Μάλιστα, οι συνεχείς προειδοποιήσεις ενδέχεται να αποτελούν και προπαρασκευαστικές επιχειρησιακές δοκιμές. Οι δράστες μπορούν να μετρούν τους χρόνους αντίδρασης, να παρατηρούν τις διαδικασίες ασφαλείας και να εντοπίζουν αδυναμίες στον συντονισμό των υπηρεσιών.
Από τα αεροσκάφη στα ψυγεία των σούπερ μάρκετ
Το δεύτερο μέτωπο αποκαλύπτει πόσο διαφορετικές μορφές μπορεί να πάρει μια υβριδική απειλή. Οι επιθέσεις στα συστήματα εμπορικής ψύξης ευρωπαϊκών σούπερ μάρκετ έδειξαν ότι η παραβίαση ενός ψηφιακού συστήματος μπορεί να προκαλέσει άμεσες συνέπειες στον φυσικό κόσμο.
Η πρώτη μεγάλη επίθεση καταγράφηκε στη Γαλλία στις 11 και 12 Οκτωβρίου. Ακολούθησε νέο κύμα στις αρχές Νοεμβρίου, με περιστατικά σε Βέλγιο, Εσθονία, Φινλανδία, Ιρλανδία, Ιταλία, Λουξεμβούργο, Ολλανδία, Πορτογαλία και Σουηδία.
Οι δράστες εκμεταλλεύτηκαν αδυναμίες στους ηλεκτρονικούς ελεγκτές που ρυθμίζουν τη λειτουργία των ψυγείων και των καταψυκτών. Με την αλλαγή των ρυθμίσεων θερμοκρασίας και απόψυξης, μπορούσαν να προκαλέσουν αλλοίωση των προϊόντων και σημαντικές οικονομικές απώλειες.
Η ευρωπαϊκή διάσταση του προβλήματος οδήγησε την Ευρωπαϊκή Επιτροπή, την ENISA και τη Europol σε κοινή κινητοποίηση. Σε ανακοίνωσή τους στις 4 Νοεμβρίου, οι ευρωπαϊκοί φορείς επιβεβαίωσαν ότι από τις 11 Οκτωβρίου είχαν καταγραφεί περιστατικά σε εμπορικά συστήματα ψύξης και συναφείς συσκευές σε αρκετά κράτη-μέλη, ζητώντας άμεση ανταλλαγή πληροφοριών και συντονισμένη αντιμετώπιση.
Η ελληνική διάσταση είναι ιδιαίτερα σημαντική. Η Εθνική Αρχή Κυβερνοασφάλειας είχε εντοπίσει περισσότερα από 300 εκτεθειμένα συστήματα εμπορικής ψύξης στην Ελλάδα, κυρίως ελεγκτές των εταιρειών Danfoss, Copeland/Dixell και Carel.
Στις αρχές Νοεμβρίου έγινε γνωστό περιστατικό σε κρεοπωλείο στην Κηφισιά, όπου, σύμφωνα με την καταγγελία του ιδιοκτήτη, σημειώθηκε μη εξουσιοδοτημένη παρέμβαση στις ρυθμίσεις των ψυκτικών συστημάτων.
Η Εθνική Αρχή, σε ανακοίνωσή της στις 5 Νοεμβρίου, διευκρίνισε ότι είχε ήδη εκδώσει προειδοποίηση από τις 14 Οκτωβρίου για τις ευπάθειες των συγκεκριμένων συστημάτων. Παράλληλα, ξεκαθάρισε ότι μέχρι εκείνη την ημέρα δεν είχε καταγραφεί επισήμως σχετικό περιστατικό στις υπηρεσίες της.
Οι συστάσεις προς τις επιχειρήσεις περιλαμβάνουν την αποσύνδεση των ελεγκτών από το δημόσιο διαδίκτυο, τη χρήση ασφαλών συνδέσεων VPN, την ενεργοποίηση πολυπαραγοντικής αυθεντικοποίησης, την αλλαγή των εργοστασιακών κωδικών και την εγκατάσταση ενημερώσεων ασφαλείας.
Ποιος βρίσκεται πίσω από τις επιθέσεις;
Το ερώτημα της προέλευσης των επιθέσεων βρίσκεται στο επίκεντρο των ευρωπαϊκών ερευνών. Η Ρωσία αποτελεί βασικό αντικείμενο ανησυχίας για τις ευρωπαϊκές κυβερνήσεις, καθώς οι δυτικές υπηρεσίες ασφαλείας έχουν καταγράψει επανειλημμένα δραστηριότητες κυβερνοκατασκοπείας, δολιοφθορών και επιχειρήσεων επιρροής που αποδίδονται σε δίκτυα συνδεδεμένα με ρωσικούς μηχανισμούς.
Ωστόσο, η ύπαρξη ενός ευρύτερου πλαισίου αντιπαράθεσης δεν αποδεικνύει ότι κάθε περιστατικό αποτελεί μέρος της ίδιας επιχείρησης.
Στην περίπτωση των επιθέσεων στα ψυγεία, ερευνητές κυβερνοασφάλειας έχουν εντοπίσει επικαλύψεις μεταξύ ψηφιακών υποδομών που χρησιμοποιήθηκαν στις επιθέσεις και υποδομών οι οποίες είχαν συνδεθεί στο παρελθόν με ρωσικές δραστηριότητες. Οι ενδείξεις αυτές δεν αποτελούν από μόνες τους απόδειξη κρατικής εμπλοκής.
Αντίστοιχα, για το κύμα απειλών στα αεροσκάφη, οι ευρωπαϊκές αρχές δεν έχουν ανακοινώσει στοιχεία που να αποδίδουν την ευθύνη σε συγκεκριμένο κράτος ή οργάνωση. Στις 5 Νοεμβρίου, ο Απόστολος Τζιτζικώστας είχε επισημάνει ότι είναι ακόμη νωρίς για συμπεράσματα σχετικά με το εάν τα περιστατικά συνδέονται μεταξύ τους.
Η διάκριση είναι ουσιαστική. Ο υβριδικός πόλεμος αποτελεί πραγματική απειλή για την ευρωπαϊκή ασφάλεια, αλλά η απόδοση κάθε επιμέρους ενέργειας σε έναν συγκεκριμένο κρατικό μηχανισμό απαιτεί αποδείξεις.
Η τεχνητή νοημοσύνη πολλαπλασιάζει τις δυνατότητες των επιτιθέμενων
Στη νέα εξίσωση προστίθεται η τεχνητή νοημοσύνη, η οποία μπορεί να διευκολύνει τον εντοπισμό ευπαθειών, την αυτοματοποίηση επιθέσεων και την ταχύτερη επεξεργασία μεγάλου όγκου πληροφοριών.
Ο AI engineer και μηχανικός υπολογιστών Ανδρέας Καραβανάς επισημαίνει ότι η διάδοση της τεχνητής νοημοσύνης μπορεί να διευκολύνει κακόβουλους χρήστες να εντοπίζουν τα κενά ασφαλείας σε συστήματα που είναι συνδεδεμένα στο διαδίκτυο.
Το πρόβλημα αφορά ιδιαίτερα παλαιότερες συσκευές και εγκαταστάσεις που σχεδιάστηκαν με προτεραιότητα την απομακρυσμένη διαχείριση και όχι την προστασία από σύγχρονες ψηφιακές απειλές.
Η τεχνητή νοημοσύνη μπορεί να αυξήσει την ταχύτητα και την κλίμακα τέτοιων ενεργειών, χωρίς αυτό να σημαίνει ότι χρησιμοποιήθηκε στις πρόσφατες επιθέσεις στα συστήματα ψύξης. Σύμφωνα με τις μέχρι στιγμής τεχνικές εκτιμήσεις, σημαντικό μέρος των προβλημάτων συνδέεται με γνωστές ευπάθειες, ανεπαρκή προστασία και παρωχημένο εξοπλισμό.
Ο πόλεμος που δεν χρειάζεται να κηρυχθεί
Η πρόκληση για την Ευρώπη είναι πλέον να προστατεύσει ταυτόχρονα τις μεταφορές, την ενέργεια, τις τηλεπικοινωνίες, τις επιχειρήσεις και τις ψηφιακές υποδομές της. Η ασφάλεια δεν μπορεί να περιορίζεται στην αντιμετώπιση μιας μεμονωμένης επίθεσης, αλλά απαιτεί συνεχή επιτήρηση, ανταλλαγή πληροφοριών και δυνατότητα γρήγορης αντίδρασης.
Το σημαντικότερο είναι να μην αντιμετωπίζονται τα περιστατικά ως ασύνδετες τεχνικές βλάβες ή μεμονωμένοι ψευδείς συναγερμοί πριν ολοκληρωθεί η διερεύνησή τους. Μια σειρά φαινομενικά μικρών ενεργειών μπορεί να δημιουργήσει σημαντική πίεση σε διαφορετικούς τομείς, ιδιαίτερα όταν οι επιτιθέμενοι γνωρίζουν ότι η απόδοση ευθύνης είναι δύσκολη και η πολιτική αντίδραση απαιτεί χρόνο.
Στο The Undeclared War, το βασικό ερώτημα ήταν πώς μπορεί μια χώρα να κερδίσει έναν πόλεμο που οι περισσότεροι πολίτες της δεν γνωρίζουν καν ότι διεξάγεται. Τέσσερα χρόνια μετά την πρώτη προβολή της σειράς, το ερώτημα αυτό έχει αποκτήσει πολύ πιο συγκεκριμένο περιεχόμενο.
Η Ευρώπη δεν βρίσκεται απαραίτητα αντιμέτωπη με μία ενιαία, κεντρικά συντονισμένη επίθεση. Βρίσκεται όμως σε ένα περιβάλλον όπου οι κυβερνοεπιθέσεις, οι απειλές κατά της πολιτικής αεροπορίας, οι δολιοφθορές και οι επιχειρήσεις επιρροής μπορούν να λειτουργήσουν συμπληρωματικά.
Και αυτό είναι ίσως το πιο δύσκολο χαρακτηριστικό του υβριδικού πολέμου: δεν χρειάζεται να αναγνωρίσεις την έναρξή του για να υποστείς ήδη τις συνέπειές του.