
Η πολύωρη παγκόσμια διακοπή των υπηρεσιών της Microsoft, που άφησε εκατομμύρια χρήστες χωρίς αξιόπιστη πρόσβαση σε Outlook, Teams και Copilot, επανέφερε ένα κρίσιμο ερώτημα: τι συμβαίνει όταν σταματούν να λειτουργούν οι ψηφιακές υποδομές από τις οποίες εξαρτάται η οικονομία και η καθημερινότητά μας;
Την ίδια στιγμή, οι κυβερνοεπιθέσεις σε ευρωπαϊκές υποδομές, από δημόσιες υπηρεσίες και τηλεπικοινωνίες μέχρι εμπορικά συστήματα ψύξης, αποκαλύπτουν μια νέα πραγματικότητα. Η απειλή δεν βρίσκεται πλέον μόνο στα δεδομένα των υπολογιστών, αλλά σε συστήματα που ελέγχουν την πραγματική ζωή.
Το περιστατικό της Microsoft στις 12 Νοεμβρίου 2026 δεν ήταν κυβερνοεπίθεση. Ήταν τεχνική αστοχία που εξελίχθηκε σε διεθνή διαταραχή, αποδεικνύοντας ότι ακόμη και χωρίς κακόβουλη ενέργεια μπορεί να δημιουργηθεί μια κρίση μεγάλης κλίμακας. Το πρόβλημα αποκτά μεγαλύτερες διαστάσεις όταν συνδυάζεται με τις πραγματικές κυβερνοαπειλές που καταγράφονται στην Ευρώπη, όπως οι επιθέσεις σε βιομηχανικά συστήματα και οι παρεμβάσεις σε κρίσιμες ψηφιακές υποδομές.
Όπως ανέδειξε και η πρόσφατη ανάλυση για την κατάρρευση των υπηρεσιών Microsoft, η εξάρτηση από λίγους μεγάλους παρόχους τεχνολογίας δημιουργεί κινδύνους που ξεπερνούν κατά πολύ την απώλεια πρόσβασης σε ένα ηλεκτρονικό ταχυδρομείο.
Το πρόβλημα γίνεται ακόμη πιο σύνθετο όταν οι κυβερνοεγκληματίες αποκτούν πρόσβαση σε συστήματα που ελέγχουν φυσικές λειτουργίες. Οι επιθέσεις σε επαγγελματικά ψυγεία και βιομηχανικούς μηχανισμούς, που έχουν ήδη απασχολήσει το ρεπορτάζ για τους χάκερ και τις συνδεδεμένες συσκευές, αποτελούν χαρακτηριστικό παράδειγμα αυτής της μετάβασης.
Η Ευρώπη βρίσκεται πλέον αντιμέτωπη με μια διπλή πρόκληση: να προστατεύσει τις υποδομές της από στοχευμένες επιθέσεις και ταυτόχρονα να διασφαλίσει ότι η λειτουργία τους δεν θα εξαρτάται από έναν μοναδικό τεχνολογικό κρίκο. Η συζήτηση για τις νέες κυβερνοαπειλές και τον ρόλο της τεχνητής νοημοσύνης συνδέεται άμεσα με αυτή τη νέα πραγματικότητα.
Το μπλακάουτ της Microsoft: Όταν ένας τεχνικός μηχανισμός προκαλεί παγκόσμια αναστάτωση
Η διακοπή λειτουργίας των υπηρεσιών Microsoft στις 12 Νοεμβρίου έδειξε πόσο εύκολα μπορεί να διαταραχθεί η καθημερινότητα εκατομμυρίων ανθρώπων όταν παρουσιάζει πρόβλημα μια κεντρική ψηφιακή υποδομή.
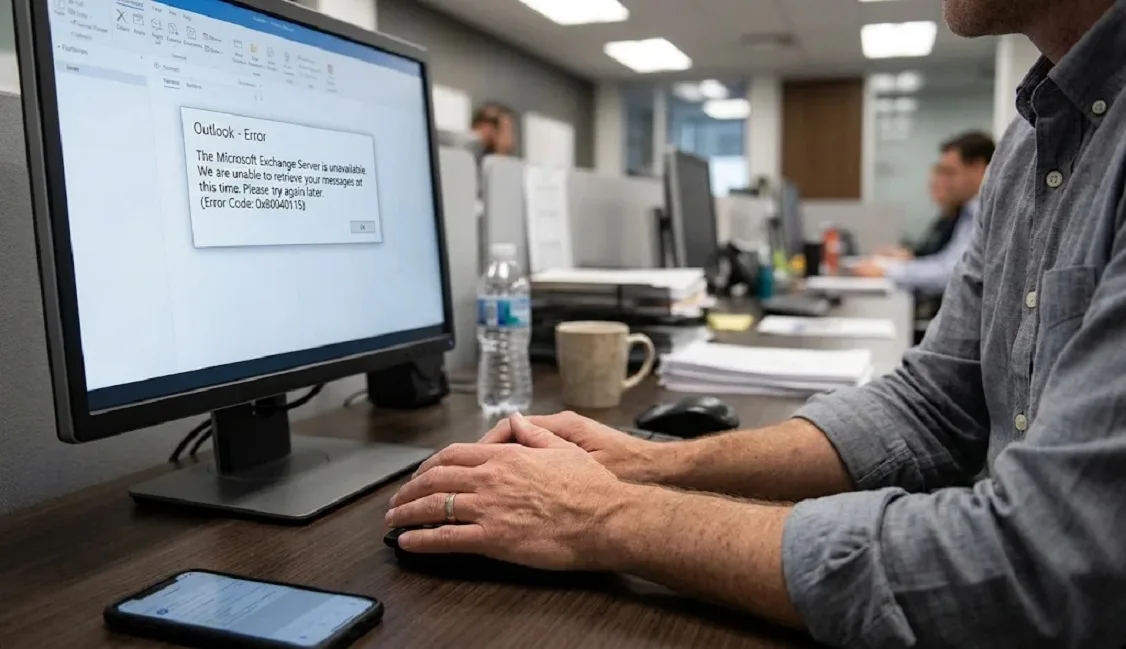
Το Outlook, το Teams, το Microsoft 365 και το Copilot παρουσίασαν εκτεταμένες δυσλειτουργίες, ενώ προβλήματα αναφέρθηκαν και σε άλλες υπηρεσίες της εταιρείας. Οι αναφορές έφτασαν από 74 χώρες και περιοχές μέσα σε περίπου μία ώρα. Στις ΗΠΑ, οι καταγγελίες χρηστών για προβλήματα στο Outlook μέσω της πλατφόρμας Downdetector πλησίασαν τις 130.000 στην κορύφωση του περιστατικού.
Η πραγματική έκταση ήταν ακόμη μεγαλύτερη. Σύμφωνα με τη Reuters, η Downdetector κατέγραψε συνολικά περισσότερες από 7,4 εκατομμύρια αναφορές προβλημάτων, με την ένταση των αναφορών να φτάνει σχεδόν τις 20.000 ανά λεπτό στο αποκορύφωμα.
Η διακοπή επηρέασε επιχειρήσεις, κυβερνητικές υπηρεσίες, αεροπορικές εταιρείες και χρηματοπιστωτικούς οργανισμούς. Στη Βρετανία καταγράφηκαν προβλήματα σε υπηρεσίες του συστήματος υγείας, ενώ σε ορισμένες επιχειρήσεις η αδυναμία πρόσβασης σε ψηφιακά εργαλεία επηρέασε ακόμη και την ολοκλήρωση χρηματοοικονομικών συναλλαγών.
Η Microsoft απέδωσε το πρόβλημα σε τεχνική δυσλειτουργία της υποδομής της. Ένας αριθμός διακομιστών τέθηκε απροσδόκητα εκτός λειτουργίας, με αποτέλεσμα η κίνηση να μεταφερθεί στους υπόλοιπους διαθέσιμους. Η υπερφόρτωση που ακολούθησε επιδείνωσε το πρόβλημα, ενώ οι πρώτες προσπάθειες αποκατάστασης δεν απέδωσαν τα αναμενόμενα αποτελέσματα.
Η εταιρεία απέκλεισε το ενδεχόμενο κακόβουλης ενέργειας και ανακοίνωσε ότι οι υπηρεσίες αποκαταστάθηκαν σταδιακά.
Το ουσιαστικό συμπέρασμα βρίσκεται αλλού. Δεν χρειάζεται ένας χάκερ για να δημιουργηθεί ένα ψηφιακό χάος. Μπορεί να αρκεί μια τεχνική αστοχία σε μια υποδομή που εξυπηρετεί εκατοντάδες εκατομμύρια ανθρώπους.
Οι κυβερνοεπιθέσεις περνούν από τους υπολογιστές στις φυσικές υποδομές
Η μεγαλύτερη αλλαγή στο πεδίο της κυβερνοασφάλειας είναι ότι οι επιθέσεις δεν περιορίζονται πλέον στην υποκλοπή προσωπικών δεδομένων, στην παραβίαση λογαριασμών ή στην οικονομική εξαπάτηση.
Στρέφονται όλο και περισσότερο προς συστήματα που ελέγχουν πραγματικές λειτουργίες: την ηλεκτροδότηση, την ψύξη, την παραγωγή, τις τηλεπικοινωνίες, τις μεταφορές και τη λειτουργία νοσοκομείων.
Ιδιαίτερη σημασία έχουν οι τεχνολογίες βιομηχανικού ελέγχου, γνωστές ως Operational Technology (OT). Πρόκειται για συστήματα που ελέγχουν φυσικές διαδικασίες, όπως τη θερμοκρασία, την πίεση, την ψύξη, την ηλεκτρική τροφοδοσία και τη λειτουργία μηχανημάτων.
Η παραβίαση ενός τέτοιου συστήματος μπορεί να προκαλέσει συνέπειες πολύ σοβαρότερες από την απώλεια ψηφιακών αρχείων.
Ένα ransomware μπορεί να κλειδώσει τα πληροφοριακά συστήματα ενός νοσοκομείου, να εμποδίσει την πρόσβαση σε ιατρικά δεδομένα ή να διαταράξει τη λειτουργία ενός αεροδρομίου. Μια επίθεση σε βιομηχανικό σύστημα ελέγχου μπορεί να επηρεάσει την παραγωγή, την αποθήκευση και τη διανομή προϊόντων.
Η διαφορά είναι καθοριστική: όταν παραβιάζεται ένας υπολογιστής, κινδυνεύουν τα δεδομένα του. Όταν παραβιάζεται ένα σύστημα που ελέγχει μια φυσική εγκατάσταση, μπορεί να κινδυνεύσει η λειτουργία της ίδιας της εγκατάστασης.
Τα ψυγεία της Ευρώπης έγιναν στόχος κυβερνοεπιθέσεων
Ένα από τα πιο χαρακτηριστικά παραδείγματα της νέας απειλής αφορά τα συστήματα επαγγελματικής ψύξης.
Από τις 11 Οκτωβρίου 2026 έχουν καταγραφεί κυβερνοπεριστατικά σε εμπορικά συστήματα ψύξης και παρόμοιες συσκευές σε αρκετά κράτη-μέλη της Ευρωπαϊκής Ένωσης. Το ζήτημα οδήγησε την Ευρωπαϊκή Επιτροπή και την Ευρωπαϊκή Υπηρεσία Κυβερνοασφάλειας (ENISA) σε συντονισμένη παρακολούθηση της κατάστασης.
Μάλιστα, στις 4 Νοεμβρίου η ENISA ανακοίνωσε ότι είχε σημειωθεί νέο κύμα περιστατικών την 1η και 2α Νοεμβρίου, καλώντας τους οργανισμούς να λάβουν άμεσα μέτρα περιορισμού της έκθεσης των συστημάτων τους.
Η υπόθεση έχει ιδιαίτερη σημασία επειδή αποκαλύπτει πόσο ευάλωτες μπορούν να είναι υποδομές που μέχρι πρόσφατα θεωρούνταν χαμηλού τεχνολογικού κινδύνου.
Ένα σύστημα ψύξης σε αποθήκη τροφίμων, ένα σουπερμάρκετ ή μια εγκατάσταση συντήρησης ευπαθών προϊόντων μπορεί να αποτελεί μέρος μιας κρίσιμης εφοδιαστικής αλυσίδας.
Εάν οι μηχανισμοί ελέγχου παραβιαστούν, οι συνέπειες μπορεί να περιλαμβάνουν αλλοίωση προϊόντων, οικονομικές απώλειες και διαταραχές στην τροφοδοσία.
Η Ελλάδα δεν βρίσκεται εκτός αυτής της πραγματικότητας. Η έκθεση στο διαδίκτυο ελεγκτών επαγγελματικής ψύξης και οι σχετικές αναφορές για ελληνικές επιχειρήσεις δείχνουν ότι η ευπάθεια δεν αφορά αποκλειστικά τις μεγάλες βιομηχανικές εγκαταστάσεις.
Το σημαντικότερο είναι ότι η επίθεση μπορεί να ξεκινήσει από μια συσκευή που δεν αντιμετωπίζεται ως κρίσιμο πληροφοριακό σύστημα.
Η Ευρώπη στο στόχαστρο: Δημόσιες υπηρεσίες, τηλεπικοινωνίες και νοσοκομεία
Οι επιθέσεις στα συστήματα ψύξης αποτελούν μόνο ένα μέρος της ευρωπαϊκής εικόνας.
Η έκθεση Threat Landscape 2026 της ENISA, που δημοσιεύθηκε τον Σεπτέμβριο, καταγράφει τη συνεχιζόμενη αύξηση και διαφοροποίηση των κυβερνοαπειλών στην Ευρωπαϊκή Ένωση.
Σύμφωνα με τα στοιχεία της υπηρεσίας, το 73% των οργανισμών που αποτέλεσαν στόχο ανήκαν στις κατηγορίες των βασικών και σημαντικών οντοτήτων που ορίζει η ευρωπαϊκή νομοθεσία NIS2.
Η δημόσια διοίκηση παραμένει ο περισσότερο στοχευμένος τομέας, συγκεντρώνοντας το 32% των καταγεγραμμένων περιστατικών. Ακολουθούν οι επιχειρηματικές υπηρεσίες και οι μεταφορές, με 8% αντίστοιχα, η μεταποίηση με 7% και οι χρηματοπιστωτικές υπηρεσίες με 6%.
Η έκθεση επισημαίνει ότι το ransomware παραμένει η απειλή με τις σοβαρότερες βραχυπρόθεσμες επιπτώσεις, ενώ οι γεωπολιτικές εξελίξεις ενισχύουν τις επιθέσεις τύπου DDoS σε δημόσιους οργανισμούς και κρίσιμες υπηρεσίες.
Η εικόνα γίνεται πιο συγκεκριμένη μέσα από τις καταγραφές της CERT-EU, της υπηρεσίας κυβερνοασφάλειας των ευρωπαϊκών θεσμικών οργάνων.
Στο ενημερωτικό δελτίο του Οκτωβρίου 2026 καταγράφονται, μεταξύ άλλων:
- Η επίθεση ransomware στην περιφερειακή διοίκηση του Βερολίνου, με την ομάδα Rhysida να υποκλέπτει περίπου 5,79 terabytes δεδομένων.
- Η νέα παραβίαση δεδομένων στον τομέα της υγείας στην Πολωνία, μετά από προηγούμενο αντίστοιχο περιστατικό.
- Η επίθεση DDoS στον πορτογαλικό τηλεπικοινωνιακό πάροχο MEO τον Σεπτέμβριο, η οποία προκάλεσε διαταραχές στις υπηρεσίες του.
- Η παραβίαση δεδομένων πελατών της γαλλικής ενεργειακής εταιρείας Engie μέσω εργαλείου που χρησιμοποιούσαν εμπορικοί συνεργάτες της.
Τα περιστατικά δείχνουν ότι η ευρωπαϊκή ψηφιακή υποδομή αντιμετωπίζει ταυτόχρονα διαφορετικές κατηγορίες απειλών: οικονομικό έγκλημα, κατασκοπεία, πολιτικά υποκινούμενες επιθέσεις και επιχειρήσεις με πιθανή κρατική υποστήριξη.
Το παράδοξο της ψηφιακής εξάρτησης: Μια βλάβη μπορεί να προκαλέσει μεγαλύτερη ζημιά από μια επίθεση
Η σύγχρονη οικονομία βασίζεται σε ένα εξαιρετικά σύνθετο δίκτυο ψηφιακών συναλλαγών, τραπεζικών συστημάτων, ηλεκτρονικών πληρωμών και διεθνών χρηματοπιστωτικών υποδομών.
Δεν χρειάζεται να καταρρεύσει μια τράπεζα για να δημιουργηθεί σοβαρό οικονομικό πρόβλημα. Αρκεί να μην μπορεί ο πελάτης να πραγματοποιήσει μια πληρωμή, η επιχείρηση να εκδώσει ένα παραστατικό ή ο προμηθευτής να επιβεβαιώσει μια παραγγελία.
Το παγκόσμιο μπλακάουτ της Microsoft έδειξε πόσο γρήγορα μια τεχνική δυσλειτουργία μπορεί να μεταφερθεί από την επικοινωνία στην παραγωγική διαδικασία.
Αντίστοιχα, το μεγάλο μπλακάουτ στην Ιβηρική Χερσόνησο, τον Απρίλιο του 2025, ανέδειξε την αλληλεξάρτηση της ηλεκτροδότησης, των τηλεπικοινωνιών, των μεταφορών και των ηλεκτρονικών πληρωμών.
Η έρευνα για το περιστατικό στην Ισπανία και την Πορτογαλία κατέληξε ότι η διακοπή προκλήθηκε από συνδυασμό τεχνικών και λειτουργικών παραγόντων στο ηλεκτρικό δίκτυο και όχι από κυβερνοεπίθεση.
Η διάκριση έχει σημασία. Μια τεχνική αστοχία και μια οργανωμένη κυβερνοεπίθεση είναι διαφορετικά γεγονότα, αλλά μπορούν να έχουν παρόμοιες επιπτώσεις στην κοινωνία.
Και στις δύο περιπτώσεις, η αδυναμία εναλλακτικής λειτουργίας μπορεί να μετατρέψει ένα αρχικό πρόβλημα σε κρίση μεγάλης έκτασης.
Η επιστροφή στο τηλέφωνο, στο φαξ και στα μετρητά
Μία από τις πιο αποκαλυπτικές εικόνες του μπλακάουτ της Microsoft ήταν η αναγκαστική επιστροφή σε τεχνολογίες που θεωρούσαμε ξεπερασμένες.
Επιχειρήσεις και χρηματοπιστωτικοί οργανισμοί αναγκάστηκαν να χρησιμοποιήσουν παραδοσιακά τηλέφωνα και φαξ, ενώ σε ορισμένες περιπτώσεις το έντυπο έγγραφο αποδείχθηκε πιο αξιόπιστο από μια ψηφιακή πλατφόρμα που δεν λειτουργούσε.
Το ίδιο μάθημα προέκυψε από το μπλακάουτ στην Ιβηρική. Όταν διακόπηκε η ηλεκτροδότηση και επηρεάστηκαν οι ηλεκτρονικές πληρωμές, τα μετρητά αποδείχθηκαν απαραίτητα για βασικές καθημερινές συναλλαγές.
Η τεχνολογική πρόοδος δεν πρέπει να συνεπάγεται την κατάργηση κάθε εναλλακτικής δυνατότητας.
Η ύπαρξη αναλογικών διαδικασιών, εφεδρικών τηλεφωνικών γραμμών, έντυπων αρχείων και χειροκίνητων διαδικασιών δεν αποτελεί επιστροφή στο παρελθόν. Είναι μέρος μιας σύγχρονης στρατηγικής διαχείρισης κρίσεων.
Μια κοινωνία που δεν μπορεί να λειτουργήσει όταν διακόπτεται η σύνδεση στο διαδίκτυο ή η ηλεκτροδότηση έχει ένα σοβαρό πρόβλημα ανθεκτικότητας.
Business Continuity και Disaster Recovery: Οι δύο έννοιες που αποκτούν στρατηγική σημασία
Στην επιστήμη της πληροφορικής και στη διοίκηση επιχειρήσεων υπάρχουν δύο έννοιες που αποκτούν πλέον ιδιαίτερη σημασία: Business Continuity και Disaster Recovery.
Η πρώτη αφορά την επιχειρησιακή συνέχεια. Δηλαδή την ικανότητα ενός οργανισμού να διατηρεί τις κρίσιμες λειτουργίες του ακόμη και όταν αντιμετωπίζει μια σοβαρή διαταραχή.
Η δεύτερη αφορά την αποκατάσταση των συστημάτων, των εφαρμογών και των δεδομένων μετά από ένα καταστροφικό περιστατικό.
Στην πράξη, αυτό σημαίνει ότι κάθε οργανισμός πρέπει να έχει απαντήσεις σε συγκεκριμένα ερωτήματα:
- Πώς θα συνεχίσει να εξυπηρετεί τους πολίτες εάν σταματήσει το πληροφοριακό του σύστημα;
- Πώς θα λειτουργήσει ένα νοσοκομείο εάν χάσει προσωρινά την πρόσβαση στα ηλεκτρονικά αρχεία;
- Πώς θα πραγματοποιεί συναλλαγές μια επιχείρηση εάν δεν λειτουργούν οι ηλεκτρονικές πληρωμές;
- Πώς θα ανακτηθούν τα δεδομένα εάν εκδηλωθεί επίθεση ransomware;
- Πόσο χρόνο μπορεί να παραμείνει ένας οργανισμός εκτός λειτουργίας χωρίς να δημιουργηθούν μη αναστρέψιμες συνέπειες;
Τα αντίγραφα ασφαλείας πρέπει να είναι προστατευμένα, ανεξάρτητα από τα βασικά συστήματα και τακτικά ελεγμένα. Δεν αρκεί να υπάρχουν. Πρέπει να έχει επιβεβαιωθεί ότι μπορούν να χρησιμοποιηθούν για πραγματική αποκατάσταση.
Εξίσου σημαντικές είναι οι εναλλακτικές υποδομές, τα διαφορετικά κανάλια επικοινωνίας και οι τακτικές ασκήσεις προσομοίωσης κρίσεων.
Η εμπειρία της Microsoft δείχνει ότι ακόμη και ένας τεχνολογικός κολοσσός μπορεί να αντιμετωπίσει δυσκολίες στην αποκατάσταση των υπηρεσιών του. Επομένως, η εξάρτηση μιας επιχείρησης ή ενός δημόσιου οργανισμού από έναν πάροχο χωρίς εναλλακτικό σχέδιο λειτουργίας αποτελεί σοβαρό επιχειρησιακό κίνδυνο.
Η ευρωπαϊκή κυβερνοασφάλεια δεν μπορεί να περιορίζεται στην προστασία των δεδομένων
Η Ευρωπαϊκή Ένωση έχει ήδη αναγνωρίσει ότι η προστασία των κρίσιμων υποδομών αποτελεί ζήτημα οικονομικής και εθνικής ασφάλειας.
Η οδηγία NIS2 επιχειρεί να δημιουργήσει ένα αυστηρότερο πλαίσιο κυβερνοασφάλειας για βασικούς και σημαντικούς οργανισμούς, διευρύνοντας τις υποχρεώσεις τους σε θέματα πρόληψης, διαχείρισης περιστατικών και αναφοράς κυβερνοαπειλών.
Ωστόσο, η νομοθεσία από μόνη της δεν αρκεί.
Χρειάζονται επενδύσεις σε εξειδικευμένο προσωπικό, σύγχρονα συστήματα παρακολούθησης, προστασία των βιομηχανικών δικτύων και καλύτερος συντονισμός μεταξύ των κρατών-μελών.
Ιδιαίτερη σημασία έχει και η ασφάλεια της εφοδιαστικής αλυσίδας. Ένας οργανισμός μπορεί να διαθέτει ισχυρή εσωτερική προστασία, αλλά να παραμένει ευάλωτος μέσω ενός εξωτερικού συνεργάτη, ενός παρόχου τεχνικής υποστήριξης ή μιας πλατφόρμας απομακρυσμένης πρόσβασης.
Αυτό ακριβώς είναι ένα από τα βασικά προβλήματα της ψηφιακής οικονομίας: η ασφάλεια του ενός εξαρτάται συχνά από την ασφάλεια πολλών άλλων.
Η Ευρώπη χρειάζεται επομένως όχι μόνο κοινά πρότυπα προστασίας, αλλά και πραγματική δυνατότητα συντονισμένης αντίδρασης σε μεγάλης κλίμακας περιστατικά.
Το πραγματικό στοίχημα: Να μη σταματά η κοινωνία όταν σταματά η τεχνολογία
Το παγκόσμιο μπλακάουτ της Microsoft και οι αλλεπάλληλες κυβερνοεπιθέσεις στην Ευρώπη αποκαλύπτουν μια αντίφαση της ψηφιακής εποχής.
Η κοινωνία έχει γίνει εξαιρετικά εξαρτημένη από την τεχνολογία, χωρίς να έχει αναπτύξει στον ίδιο βαθμό την ικανότητα να λειτουργεί όταν αυτή αποτυγχάνει.
Η εξάρτηση από τις ψηφιακές υπηρεσίες δεν πρόκειται να περιοριστεί. Αντίθετα, η τεχνητή νοημοσύνη, το cloud, οι έξυπνες συσκευές και η αυτοματοποίηση θα ενισχύσουν ακόμη περισσότερο τη διασύνδεση των συστημάτων.
Αυτό καθιστά αναγκαία μια διαφορετική αντίληψη για την τεχνολογική ανάπτυξη. Η ασφάλεια και η ανθεκτικότητα πρέπει να σχεδιάζονται εξαρχής, όχι να αντιμετωπίζονται εκ των υστέρων, όταν έχει ήδη εκδηλωθεί η κρίση.
Η πρόκληση αφορά κυβερνήσεις, επιχειρήσεις, χρηματοπιστωτικούς οργανισμούς, νοσοκομεία και παρόχους ψηφιακών υπηρεσιών. Αφορά όμως και τους ίδιους τους πολίτες, οι οποίοι πρέπει να έχουν στη διάθεσή τους εναλλακτικές λύσεις όταν οι ψηφιακές υποδομές δεν είναι διαθέσιμες.
Η πρόοδος μιας κοινωνίας δεν μετριέται μόνο από το πόσες υπηρεσίες έχει μεταφέρει στο διαδίκτυο ή πόσο αυτοματοποιημένες είναι οι λειτουργίες της. Μετριέται και από το αν μπορεί να συνεχίσει να λειτουργεί όταν κάτι πάει στραβά.
Αυτό είναι το πραγματικό νόημα της ψηφιακής ανθεκτικότητας: να μην εξαρτάται η επιβίωση μιας κοινωνίας από την αδιάλειπτη λειτουργία ενός διακομιστή, μιας πλατφόρμας ή ενός δικτύου.
Η τεχνολογία πρέπει να υπηρετεί την κοινωνία. Και η κοινωνία πρέπει να είναι σε θέση να συνεχίσει να λειτουργεί ακόμη και όταν η τεχνολογία σταματήσει.