
Όταν οι χάκερ αποκτούν τον έλεγχο των υποδομών και απειλούν την καθημερινότητα
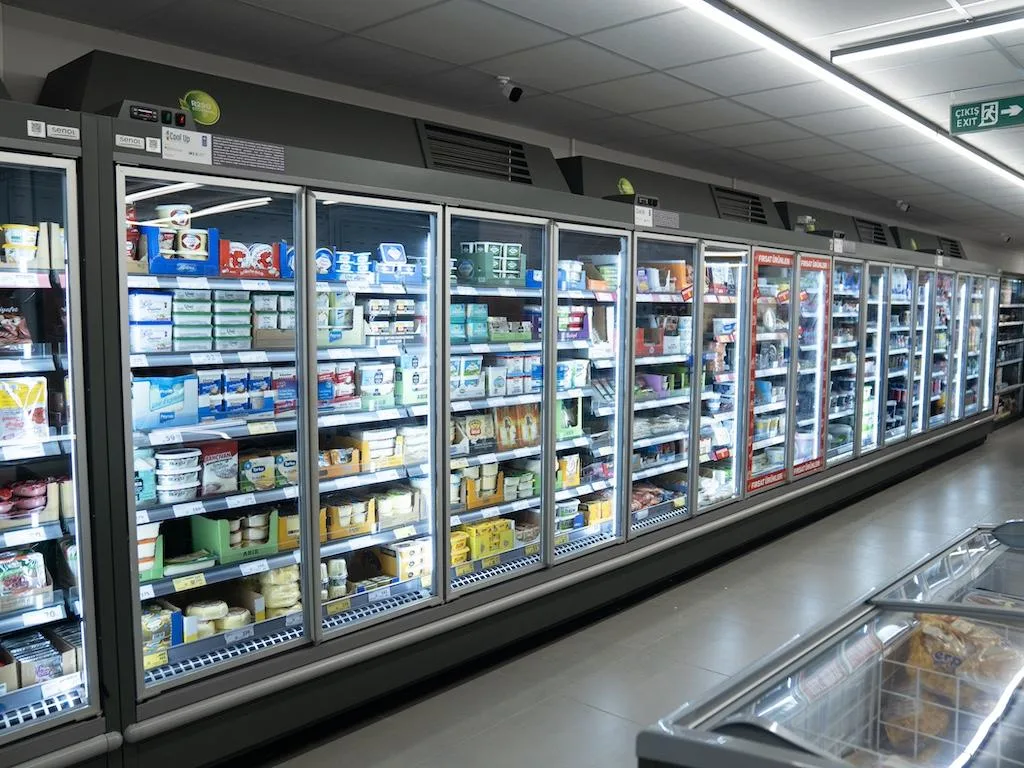
Η κυβερνοεπίθεση σε μεγάλες αλυσίδες σούπερ μάρκετ στη Γαλλία αποκαλύπτει μια λιγότερο ορατή, αλλά ιδιαίτερα επικίνδυνη διάσταση του ψηφιακού εγκλήματος: οι χάκερ μπορούν να προκαλέσουν πραγματικές ζημιές χωρίς να καταστρέψουν δεδομένα ή να παραλύσουν έναν υπολογιστή. Αρκεί να αποκτήσουν πρόσβαση στα συστήματα που ελέγχουν την ψύξη, την ενέργεια και τη λειτουργία μιας επιχείρησης.
Περίπου 250 έως 300 καταστήματα των αλυσίδων Intermarché και Coopérative U φέρονται να επηρεάστηκαν από την επίθεση, ενώ γαλλικά μέσα ενημέρωσης μετέδωσαν ότι στο στόχαστρο βρέθηκε και η E. Leclerc. Οι εισαγγελικές αρχές του Παρισιού ξεκίνησαν έρευνα, καθώς καταγράφηκαν απώλειες τροφίμων και αναφέρθηκαν πυρκαγιές.
Σύμφωνα με τις πληροφορίες που έγιναν γνωστές, οι δράστες φέρονται να απέκτησαν εξ αποστάσεως πρόσβαση στα συστήματα ελέγχου της ψύξης και να ενεργοποίησαν διαδικασίες απόψυξης, προκαλώντας την καταστροφή ευπαθών προϊόντων. Οι αναφορές για θερμοκρασίες έως και 50 βαθμούς Κελσίου και για την έκταση των ζημιών βρίσκονται στο πλαίσιο της διερεύνησης του περιστατικού.
Η υπόθεση συνδέεται με μια ευρύτερη ανησυχία για την ασφάλεια των ψηφιακών συστημάτων που ελέγχουν φυσικές εγκαταστάσεις. Η προστασία δεν αφορά πλέον μόνο υπολογιστές και αρχεία, αλλά και υποδομές από τις οποίες εξαρτώνται η οικονομία και η καθημερινή ζωή. Χαρακτηριστικό παράδειγμα αποτελεί η νέα Μονάδα Κυβερνοασφάλειας 1864 του ΓΕΕΘΑ, που αποτυπώνει τη σημασία της ψηφιακής άμυνας για την εθνική ασφάλεια.
Μια κυβερνοεπίθεση που προκαλεί φυσικές ζημιές
Η ιδιαιτερότητα της γαλλικής υπόθεσης βρίσκεται στον τρόπο με τον οποίο η ψηφιακή πρόσβαση μετατράπηκε σε υλική ζημιά. Τα συστήματα ψύξης των μεγάλων καταστημάτων λειτουργούν με αυτοματισμούς που ρυθμίζουν τη θερμοκρασία, παρακολουθούν τη λειτουργία του εξοπλισμού και ενεργοποιούν διαδικασίες συντήρησης ή απόψυξης.
Όταν αυτά τα συστήματα συνδέονται με εταιρικά δίκτυα ή είναι προσβάσιμα εξ αποστάσεως, μια παραβίαση μπορεί να επιτρέψει σε έναν εισβολέα να αλλάξει ρυθμίσεις και να προκαλέσει δυσλειτουργίες. Η ζημιά δεν περιορίζεται στην απώλεια των προϊόντων. Μπορεί να επηρεάσει την ασφάλεια των εγκαταστάσεων, τη λειτουργία των καταστημάτων, την εφοδιαστική αλυσίδα και την εμπιστοσύνη των καταναλωτών.
Η Intermarché ανέφερε ότι τα καταστήματα που επλήγησαν ενδέχεται να χρειαστεί να απορρίψουν τόσο τα φρέσκα όσο και τα κατεψυγμένα προϊόντα τους. Από την πλευρά της, η Coopérative U χαρακτήρισε το περιστατικό πρωτοφανές και ανακοίνωσε ότι οι τεχνικές ομάδες της κινητοποιήθηκαν για την αποκατάσταση της λειτουργίας των συστημάτων.
Το οικονομικό κόστος μπορεί να επεκταθεί πέρα από την αξία των τροφίμων. Περιλαμβάνει εργασίες αποκατάστασης, τεχνικούς ελέγχους, πιθανές διακοπές λειτουργίας, απώλεια πωλήσεων και ασφαλιστικές διαφορές. Η ίδια η Intermarché προειδοποίησε ότι μπορεί να προκύψουν προβλήματα κάλυψης, καθώς τα ασφαλιστήρια συμβόλαια δεν αντιμετωπίζουν κατ’ ανάγκη με τον ίδιο τρόπο τέτοιου είδους περιστατικά.
Από τα αρχεία και τα λύτρα στον έλεγχο των μηχανών
Για χρόνια, η δημόσια συζήτηση γύρω από τις κυβερνοεπιθέσεις επικεντρωνόταν κυρίως στην υποκλοπή δεδομένων, στην κλοπή χρημάτων και στο ransomware: κακόβουλο λογισμικό που κρυπτογραφεί αρχεία και απαιτεί λύτρα για την αποκατάστασή τους.
Η απειλή έχει πλέον διευρυνθεί. Οι επιτιθέμενοι μπορούν να επιχειρήσουν να επηρεάσουν τη λειτουργία βιομηχανικών συστημάτων, εγκαταστάσεων παραγωγής, δικτύων ηλεκτρικής ενέργειας, συστημάτων ύδρευσης, μεταφορών και εμπορικών υποδομών. Στις περιπτώσεις αυτές, ο στόχος μπορεί να είναι η διακοπή της λειτουργίας, η πρόκληση οικονομικής ζημιάς ή η δημιουργία πίεσης σε μια επιχείρηση ή κυβέρνηση.
Η διαφορά είναι ουσιαστική. Μια επίθεση σε ένα πληροφοριακό σύστημα μπορεί να οδηγήσει σε απώλεια δεδομένων ή διακοπή υπηρεσιών. Μια επίθεση σε σύστημα που ελέγχει φυσικό εξοπλισμό μπορεί να προκαλέσει αλλοίωση προϊόντων, ζημιές σε μηχανήματα, διακοπή παραγωγής ή, υπό συγκεκριμένες συνθήκες, κίνδυνο για την ανθρώπινη ασφάλεια.
Η συγκεκριμένη κατηγορία συστημάτων είναι γνωστή ως επιχειρησιακή τεχνολογία (Operational Technology – OT). Περιλαμβάνει τους αυτοματισμούς, τους αισθητήρες και τους ελεγκτές που παρακολουθούν και ρυθμίζουν φυσικές διεργασίες. Σε αρκετές εγκαταστάσεις, τέτοια συστήματα σχεδιάστηκαν αρχικά για να λειτουργούν σε σχετικά απομονωμένα περιβάλλοντα. Η σύνδεσή τους με εταιρικά δίκτυα και υπηρεσίες απομακρυσμένης διαχείρισης διευκολύνει τη λειτουργία τους, αλλά δημιουργεί και νέες διαδρομές πιθανής παραβίασης.
Γιατί τα σούπερ μάρκετ αποτελούν ευάλωτο στόχο
Οι μεγάλες αλυσίδες λιανεμπορίου συνδυάζουν εκτεταμένα δίκτυα καταστημάτων, κεντρική διαχείριση, αποθήκες, συστήματα παραγγελιών, ψηφιακές πληρωμές και εξοπλισμό που λειτουργεί συνεχώς. Η διασύνδεση αυτή προσφέρει οικονομίες κλίμακας, αλλά μπορεί να διευρύνει τις συνέπειες μιας επιτυχημένης επίθεσης.
Ένα περιστατικό που επηρεάζει ταυτόχρονα πολλά καταστήματα υποδηλώνει ότι πρέπει να εξεταστούν όχι μόνο τα μεμονωμένα συστήματα ψύξης, αλλά και ο τρόπος με τον οποίο διαχειρίζονται κεντρικά οι ρυθμίσεις, οι λογαριασμοί πρόσβασης και οι τεχνικές υπηρεσίες. Αυτό, ωστόσο, δεν αρκεί από μόνο του για να αποδειχθεί ποια ακριβώς διαδρομή ακολούθησαν οι δράστες στη συγκεκριμένη υπόθεση.
Η κεντρική διαχείριση είναι πρακτική και συχνά αναγκαία για μια αλυσίδα με εκατοντάδες καταστήματα. Εάν όμως ένας λογαριασμός με εκτεταμένα δικαιώματα παραβιαστεί ή μια κοινή τεχνική υποδομή δεν προστατεύεται επαρκώς, οι επιπτώσεις μπορεί να ξεπεράσουν τα όρια μιας μεμονωμένης εγκατάστασης.
Αυτός είναι και ο λόγος που η κυβερνοασφάλεια δεν μπορεί να αντιμετωπίζεται αποκλειστικά ως ευθύνη του τμήματος πληροφορικής. Απαιτεί συνεργασία των τεχνικών υπηρεσιών, της διοίκησης, των υπευθύνων εγκαταστάσεων και των ομάδων που διαχειρίζονται την επιχειρησιακή συνέχεια.
Η τεχνητή νοημοσύνη αλλάζει τις δυνατότητες των επιτιθέμενων
Η επόμενη φάση των κυβερνοεπιθέσεων αναμένεται να επηρεαστεί από την ευρύτερη χρήση της τεχνητής νοημοσύνης. Τα εργαλεία AI μπορούν να βοηθήσουν στην αυτοματοποίηση της αναζήτησης ευπαθειών, στην ανάλυση τεχνικών πληροφοριών και στη δημιουργία πειστικών μηνυμάτων ηλεκτρονικού «ψαρέματος» (phishing), τα οποία χρησιμοποιούνται για την υποκλοπή κωδικών πρόσβασης.
Η τεχνολογία μπορεί επίσης να διευκολύνει την εξατομίκευση επιθέσεων σε εργαζομένους που έχουν πρόσβαση σε κρίσιμα συστήματα. Ένα μήνυμα που εμφανίζεται να προέρχεται από προϊστάμενο, τεχνικό συνεργάτη ή προμηθευτή μπορεί να είναι δυσκολότερο να αναγνωριστεί ως απάτη, ιδιαίτερα όταν συνοδεύεται από πειστική φωνή ή άλλο παραποιημένο ψηφιακό περιεχόμενο.
Η AI δεν δημιουργεί από μόνη της όλες αυτές τις απειλές, ούτε σημαίνει ότι κάθε επίθεση θα γίνεται αυτομάτως πιο αποτελεσματική. Μειώνει, όμως, σε ορισμένες περιπτώσεις το κόστος και τον χρόνο προετοιμασίας, ενώ μπορεί να αυξήσει την κλίμακα των επιχειρήσεων που πραγματοποιούν οι δράστες.
Παράλληλα, η τεχνητή νοημοσύνη μπορεί να ενισχύσει την άμυνα, εντοπίζοντας ασυνήθιστες συμπεριφορές στα δίκτυα, αποκλίσεις στη λειτουργία εξοπλισμού και ύποπτες αλλαγές στις ρυθμίσεις. Η αποτελεσματικότητα αυτών των συστημάτων εξαρτάται από την ποιότητα των δεδομένων, την ανθρώπινη εποπτεία και την ικανότητα των οργανισμών να αντιδρούν εγκαίρως στις προειδοποιήσεις. Η σχετική συζήτηση στον ΟΗΕ αναδεικνύει ήδη τη σύνδεση της τεχνητής νοημοσύνης με την κυβερνοασφάλεια και τις ευπάθειες κρίσιμων υποδομών.
Η νέα απειλή: επιθέσεις σε ολόκληρες αλυσίδες εφοδιασμού
Ένας από τους σημαντικότερους κινδύνους για τα επόμενα χρόνια είναι η επέκταση μιας επίθεσης από έναν οργανισμό σε πολλούς συνεργαζόμενους φορείς. Οι επιχειρήσεις εξαρτώνται από εταιρείες λογισμικού, παρόχους τεχνικής υποστήριξης, υπηρεσίες απομακρυσμένης διαχείρισης και προμηθευτές εξοπλισμού.
Εάν ένας από αυτούς τους κρίκους παραβιαστεί, η πρόσβαση μπορεί να χρησιμοποιηθεί ως αφετηρία για επιθέσεις σε πελάτες ή συνεργάτες. Το πρόβλημα γίνεται ακόμη πιο σύνθετο όταν πολλές επιχειρήσεις χρησιμοποιούν το ίδιο λογισμικό ή κοινές υπηρεσίες διαχείρισης.
Στο λιανεμπόριο, μια τέτοια αλυσιδωτή επίπτωση θα μπορούσε να αγγίξει αποθήκες, συστήματα διανομής, ψυκτικούς θαλάμους και καταστήματα σε διαφορετικές περιοχές ή χώρες. Σε άλλους τομείς, αντίστοιχα, θα μπορούσε να επηρεάσει τη μεταφορά καυσίμων, την παραγωγή φαρμάκων, την επεξεργασία νερού ή τη λειτουργία δικτύων ενέργειας.
Η διασύνδεση των οικονομιών σημαίνει ότι μια επίθεση δεν χρειάζεται να είναι στρατιωτική για να αποκτήσει στρατηγικές συνέπειες. Μπορεί να δημιουργήσει ελλείψεις, να διακόψει υπηρεσίες και να αυξήσει το κόστος λειτουργίας, ακόμη και χωρίς να καταστραφεί φυσικά κάποια εγκατάσταση.
Κυβερνοέγκλημα ή υβριδική επίθεση;
Ένα κρίσιμο ερώτημα στην υπόθεση της Γαλλίας είναι ποιος βρίσκεται πίσω από την επίθεση και ποιο ήταν το κίνητρό του. Η έκταση των ζημιών δεν αρκεί για να αποδειχθεί ότι πρόκειται για κρατικά οργανωμένη επιχείρηση ή για μέρος ενός ευρύτερου σχεδίου αποσταθεροποίησης.
Οι κυβερνοεπιθέσεις μπορούν να προέρχονται από εγκληματικές ομάδες που επιδιώκουν οικονομικό όφελος, από ιδεολογικά υποκινούμενους χάκερ ή από ομάδες που συνδέονται με κρατικούς μηχανισμούς. Οι κατηγορίες αυτές δεν είναι πάντοτε εύκολο να διαχωριστούν, ενώ η απόδοση ευθύνης απαιτεί τεχνικά και επιχειρησιακά στοιχεία.
Όταν, όμως, μια επίθεση σε εμπορικές υποδομές προκαλεί εκτεταμένες ζημιές και επηρεάζει αγαθά πρώτης ανάγκης, αποκτά χαρακτηριστικά που ενδιαφέρουν και την εθνική ασφάλεια. Σε ένα περιβάλλον γεωπολιτικής αντιπαράθεσης, παρόμοιες ενέργειες μπορούν να ενταχθούν σε ευρύτερες υβριδικές επιχειρήσεις, εφόσον τεκμηριωθεί η σύνδεσή τους με τέτοιους στόχους.
Η ευρωπαϊκή ανησυχία για τις υβριδικές απειλές αφορά ακριβώς αυτό το ενδεχόμενο: συνδυασμό ψηφιακών επιθέσεων, παραπληροφόρησης, οικονομικής πίεσης και ενεργειών εναντίον κρίσιμων υποδομών. Οι ευρωπαϊκές προειδοποιήσεις για το ενδεχόμενο υβριδικών επιθέσεων με σοβαρές συνέπειες αποτυπώνουν την αυξανόμενη ανησυχία για την προστασία των πολιτών και των υποδομών.
Τι πρέπει να αλλάξει στην άμυνα των επιχειρήσεων
Η αντιμετώπιση αυτών των κινδύνων απαιτεί περισσότερα από ισχυρούς κωδικούς και συνηθισμένα προγράμματα προστασίας υπολογιστών. Οι επιχειρήσεις χρειάζονται σαφή διαχωρισμό των εταιρικών δικτύων από τα συστήματα που ελέγχουν φυσικές λειτουργίες, περιορισμό των δικαιωμάτων πρόσβασης και αυστηρή επιτήρηση των απομακρυσμένων συνδέσεων.
Ιδιαίτερη σημασία έχουν η πολυπαραγοντική ταυτοποίηση, η τακτική εγκατάσταση ενημερώσεων ασφαλείας, η καταγραφή των αλλαγών στις ρυθμίσεις και η δυνατότητα επαναφοράς σε ασφαλή λειτουργία. Για εγκαταστάσεις όπως τα ψυγεία τροφίμων, είναι επίσης κρίσιμο να υπάρχουν ανεξάρτητοι μηχανισμοί συναγερμού και προστασίας, ώστε μια μη εξουσιοδοτημένη αλλαγή θερμοκρασίας να μην εξελίσσεται ανεξέλεγκτα.
Εξίσου αναγκαία είναι τα σχέδια αντιμετώπισης περιστατικών. Οι επιχειρήσεις πρέπει να γνωρίζουν ποιος έχει την ευθύνη να απομονώσει ένα σύστημα, πώς θα συνεχιστεί η λειτουργία όταν τα ψηφιακά εργαλεία τεθούν εκτός λειτουργίας και πώς θα διασφαλιστεί ότι τα τρόφιμα παραμένουν κατάλληλα για κατανάλωση.
Η εκπαίδευση των εργαζομένων παραμένει σημαντική, αλλά δεν αρκεί να μεταφέρεται σε αυτούς ολόκληρη η ευθύνη. Η ασφάλεια πρέπει να ενσωματώνεται στον σχεδιασμό των εγκαταστάσεων, στις συμβάσεις με τους τεχνικούς προμηθευτές και στη διαχείριση των κινδύνων από τη διοίκηση.
Το διακύβευμα για την Ευρώπη και την Ελλάδα
Η Γαλλία εξετάζει το περιστατικό σε ένα περιβάλλον αυξημένης ανησυχίας για τις κυβερνοαπειλές. Σύμφωνα με τις πληροφορίες που δημοσιοποιήθηκαν, ο υπουργός Άμυνας Σεμπαστιάν Λεκορνί ζήτησε τη διερεύνηση της υπόθεσης από την Εθνική Υπηρεσία Κυβερνοασφάλειας της Γαλλίας (ANSSI), ενώ εξετάζεται το ενδεχόμενο να έχουν επηρεαστεί και άλλες χώρες.
Για την Ελλάδα, η υπόθεση έχει σημασία λόγω της εξάρτησης της αγοράς από μεγάλες αλυσίδες διανομής, κέντρα αποθήκευσης και μεταφοράς, ενεργειακές υποδομές και ψηφιακά συστήματα που συνδέουν προμηθευτές με επιχειρήσεις. Μια εκτεταμένη διακοπή σε έναν κρίσιμο κρίκο της εφοδιαστικής αλυσίδας μπορεί να δημιουργήσει προβλήματα πολύ πέρα από το σημείο όπου εκδηλώθηκε η επίθεση.
Η προστασία τέτοιων συστημάτων απαιτεί συνεργασία μεταξύ επιχειρήσεων και κρατικών υπηρεσιών, κοινά πρωτόκολλα ενημέρωσης και δυνατότητα γρήγορης ανταλλαγής τεχνικών πληροφοριών. Χρειάζεται, επίσης, να ελέγχεται όχι μόνο η ασφάλεια των πληροφοριακών συστημάτων, αλλά και η δυνατότητα των εγκαταστάσεων να συνεχίσουν να λειτουργούν με ασφάλεια όταν οι ψηφιακοί αυτοματισμοί παραβιαστούν.
Η υπόθεση των γαλλικών σούπερ μάρκετ δείχνει πόσο άμεσα μπορεί να μεταφερθεί μια ψηφιακή απειλή στην πραγματική οικονομία. Στο μέλλον, το κρίσιμο ερώτημα δεν θα είναι μόνο αν μια επιχείρηση μπορεί να προστατεύσει τα δεδομένα της, αλλά αν μπορεί να διατηρήσει ασφαλή τη λειτουργία των εγκαταστάσεών της όταν κάποιος αποκτήσει παράνομο έλεγχο των συστημάτων της.