Έξυπνες συσκευές, κινητά, αυτοκίνητα και ψηφιακοί βοηθοί: Η αθέατη πλευρά της συνδεδεμένης ζωής, οι κίνδυνοι της παρακολούθησης και η νέα πραγματικότητα των κυβερνοεπιθέσεων
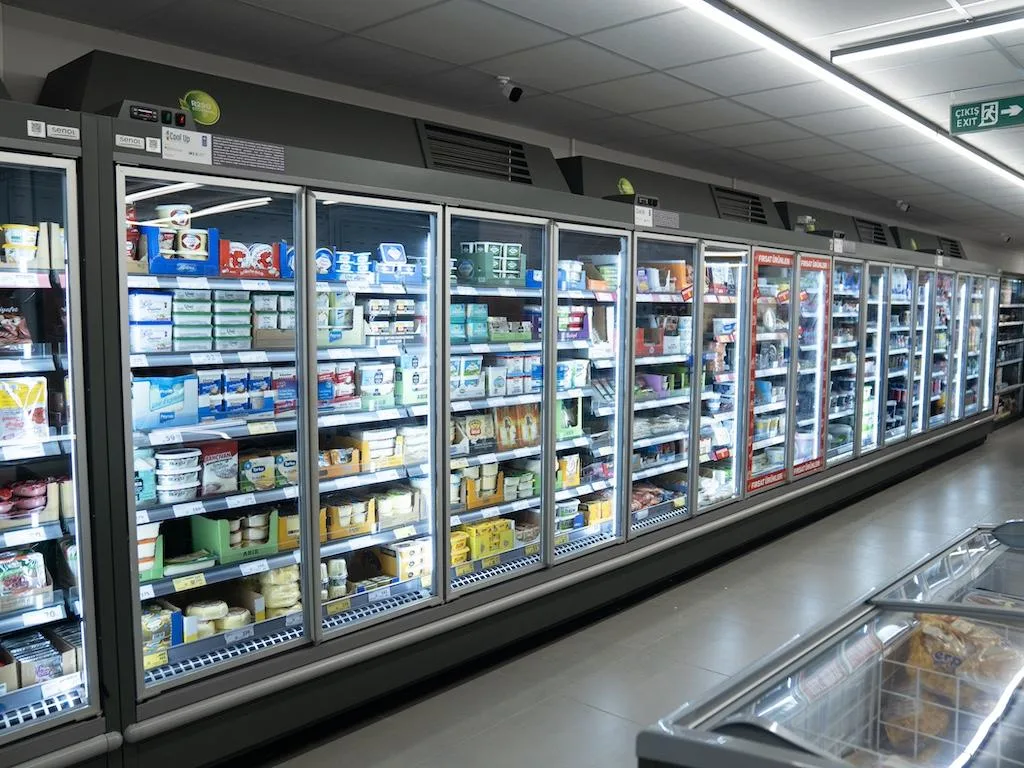
Η ιστορία με τους χάκερ που απέκτησαν πρόσβαση στα ψυγεία επιχειρήσεων και επιχείρησαν να αλλάξουν τις θερμοκρασίες τους προκάλεσε έκπληξη, ανησυχία και αρκετή συζήτηση. Ξαφνικά, χιλιάδες άνθρωποι ανακάλυψαν ότι ακόμη και ένα ψυγείο μπορεί να γίνει στόχος κυβερνοεπίθεσης. Μόνο που το πραγματικό πρόβλημα είναι πολύ μεγαλύτερο και βρίσκεται ήδη μέσα στα σπίτια μας, στις τσέπες μας και στα αυτοκίνητά μας.
Η υπόθεση δεν είναι μεμονωμένη. Επιθέσεις σε επαγγελματικά συστήματα ψύξης έχουν καταγραφεί σε πολλές ευρωπαϊκές χώρες, ενώ στην Ελλάδα η Εθνική Αρχή Κυβερνοασφάλειας είχε εντοπίσει περισσότερους από 300 ελεγκτές εμπορικής ψύξης εκτεθειμένους στο διαδίκτυο. Το περιστατικό στην Κηφισιά και οι αντίστοιχες αναφορές από άλλες επιχειρήσεις έφεραν στην επιφάνεια μια πραγματικότητα που προϋπήρχε των τελευταίων ημερών.
Το παράδοξο είναι ότι η κοινωνία μοιάζει να σοκάρεται από την ευπάθεια ενός επαγγελματικού ψυγείου, ενώ έχει ήδη αποδεχθεί μια καθημερινότητα στην οποία σχεδόν κάθε αντικείμενο μπορεί να συλλέγει, να επεξεργάζεται ή να μεταδίδει δεδομένα. Και το έχει κάνει, τις περισσότερες φορές, χωρίς να αναρωτηθεί τι ακριβώς σημαίνει αυτή η διασύνδεση.
Η «έξυπνη ζωή» που παρακολουθεί τη ζωή μας
Πόσες συσκευές στο σπίτι σας είναι συνδεδεμένες στο διαδίκτυο; Έξυπνες τηλεοράσεις, ρομποτικές σκούπες, κάμερες ασφαλείας, συναγερμοί, ηλεκτρονικές κλειδαριές, ηχεία και ψηφιακοί βοηθοί της Amazon, της Google και της Apple. Συσκευές που διαθέτουν μικρόφωνα, αισθητήρες, ορισμένες και κάμερες, και επικοινωνούν με εφαρμογές και υπηρεσίες στο cloud.
Η ευκολία είναι αναμφισβήτητη. Μπορείς να ανοίξεις το κλιματιστικό από το κινητό, να δεις τι συμβαίνει στο σπίτι όταν λείπεις, να ζητήσεις από έναν ψηφιακό βοηθό να ανάψει τα φώτα ή να παρακολουθήσεις τη λειτουργία των οικιακών συσκευών από απόσταση.
Αλλά κάθε τέτοια δυνατότητα προϋποθέτει κάποια μορφή συλλογής και επεξεργασίας δεδομένων. Η αποδοχή των όρων χρήσης, οι άδειες πρόσβασης και οι ρυθμίσεις απορρήτου καθορίζουν τι επιτρέπεται να συλλέγει και να μεταδίδει κάθε συσκευή. Οι περισσότεροι χρήστες πατούν «αποδοχή» χωρίς να διαβάσουν ούτε μία παράγραφο.
Εδώ βρίσκεται και η πρώτη μεγάλη παρανόηση: άλλο η νόμιμη συλλογή δεδομένων βάσει των όρων μιας υπηρεσίας και άλλο η παράνομη πρόσβαση από τρίτους. Δεν σημαίνει ότι κάθε συσκευή καταγράφει αδιάκοπα όσα συμβαίνουν στο σπίτι ή ότι οι κατασκευαστές έχουν απεριόριστη άδεια να μας παρακολουθούν. Σημαίνει, όμως, ότι παραχωρούμε συχνά περισσότερες πληροφορίες από όσες αντιλαμβανόμαστε και ότι δημιουργούμε ένα ευρύτερο ψηφιακό αποτύπωμα.
Η συζήτηση για την ευπάθεια των διασυνδεδεμένων συστημάτων έχει ήδη καταγραφεί και στο ρεπορτάζ για τις επιθέσεις στα ελληνικά ψυγεία και τους 300 εκτεθειμένους ελεγκτές, αλλά και στην επίθεση στα γαλλικά σούπερ μάρκετ. Και οι δύο περιπτώσεις αναδεικνύουν κάτι που ξεπερνά κατά πολύ την απώλεια εμπορευμάτων: τη δυνατότητα να μεταφερθεί μια ψηφιακή επίθεση στον φυσικό κόσμο.
Το κινητό που δεν αφήνουμε ποτέ από τα χέρια μας
Και αν νομίζετε ότι όλα αυτά αφορούν κυρίως τις έξυπνες συσκευές του σπιτιού, κοιτάξτε τι έχετε στην τσέπη σας. Το κινητό τηλέφωνο είναι ίσως η πιο ολοκληρωμένη συσκευή καταγραφής της καθημερινότητάς μας. Διαθέτει GPS, μικρόφωνα, κάμερες, αισθητήρες κίνησης, συνδέσεις Bluetooth και Wi-Fi. Γνωρίζει, ανάλογα με τις άδειες και τις ρυθμίσεις, πού βρισκόμαστε, ποιες διαδρομές ακολουθούμε, ποιες εφαρμογές χρησιμοποιούμε και με ποιους επικοινωνούμε.
Το ίδιο ισχύει για τα έξυπνα ρολόγια και τα ασύρματα ακουστικά. Οι συσκευές αυτές μπορούν να καταγράφουν δεδομένα κίνησης, δραστηριότητας και χρήσης, ενώ ορισμένες μεταφέρουν πληροφορίες σε διαδικτυακές υπηρεσίες. Ένα smartwatch μπορεί να γνωρίζει πότε κοιμόμαστε, πότε κινούμαστε και πόσο δραστήριοι είμαστε. Το κινητό μπορεί να διατηρεί ιστορικό τοποθεσίας. Οι εφαρμογές δημιουργούν προφίλ χρήσης που, όταν συνδυαστούν, αποκαλύπτουν πολύ περισσότερα από όσα φανταζόμαστε.
Αυτό δεν σημαίνει ότι κάποιος παρακολουθεί σε πραγματικό χρόνο κάθε κίνησή μας ή ότι οι εταιρείες ακούν τις συνομιλίες μας κατά βούληση. Σημαίνει ότι συγκεντρώνεται ένας τεράστιος όγκος πληροφοριών, συχνά σε διαφορετικές πλατφόρμες, και ότι η ασφάλεια αυτών των δεδομένων εξαρτάται από πολλούς διαφορετικούς παράγοντες. Μια παραβίαση ενός λογαριασμού ή μιας υπηρεσίας μπορεί να αποκαλύψει πληροφορίες που ο χρήστης θεωρούσε απολύτως προσωπικές.
Το αυτοκίνητο που ξέρει πού πηγαίνουμε
Η ίδια λογική έχει περάσει και στην αυτοκίνηση. Τα σύγχρονα αυτοκίνητα είναι πλέον υπολογιστές πάνω σε τέσσερις τροχούς. Διαθέτουν συστήματα πλοήγησης, τηλεματική, αισθητήρες, κάμερες, ασύρματες συνδέσεις και λογισμικό που ελέγχει όλο και περισσότερες λειτουργίες. Οι κατασκευαστές μπορούν, ανάλογα με το μοντέλο και τις υπηρεσίες που είναι ενεργοποιημένες, να λαμβάνουν δεδομένα για τη θέση, τη χρήση και την κατάσταση του οχήματος.
Η δυνατότητα απομακρυσμένης διαχείρισης είναι ήδη πραγματικότητα. Εφαρμογές επιτρέπουν στον ιδιοκτήτη να ελέγχει ορισμένες λειτουργίες, ενώ οι κατασκευαστές μπορούν να πραγματοποιούν αναβαθμίσεις λογισμικού χωρίς επίσκεψη στο συνεργείο. Η ευκολία αυτή δημιουργεί, όμως, και ένα πρόσθετο πεδίο κυβερνοασφάλειας.
Η υπόθεση των Porsche στη Ρωσία είναι χαρακτηριστική, αν και χρειάζεται μια διευκρίνιση. Σε περιστατικά που έγιναν γνωστά, αυτοκίνητα ακινητοποιήθηκαν εξαιτίας προβλήματος στο δορυφορικό σύστημα εντοπισμού και αντικλεπτικής προστασίας, το οποίο ενεργοποίησε τον μηχανισμό ακινητοποίησης του κινητήρα. Δεν επρόκειτο για αποδεδειγμένη εντολή της Porsche να απενεργοποιήσει εξ αποστάσεως όλα τα αυτοκίνητα λόγω του πολέμου. Το περιστατικό, ωστόσο, έδειξε πόσο εξαρτημένη μπορεί να είναι η λειτουργία ενός οχήματος από ένα ψηφιακό σύστημα και τη διαθεσιμότητα των υπηρεσιών του.
Υπάρχουν επίσης ερευνητικές επιδείξεις και τεχνικές μελέτες που έχουν αποδείξει ότι ευπάθειες στα ηλεκτρονικά συστήματα αυτοκινήτων μπορούν να επιτρέψουν παρεμβάσεις σε κρίσιμες λειτουργίες. Τα ηλεκτρονικά συστήματα διεύθυνσης και πέδησης, οι μονάδες ελέγχου και τα δίκτυα επικοινωνίας των οχημάτων αποτελούν αντικείμενο διαρκούς έρευνας από ειδικούς ασφαλείας. Αυτό, βεβαίως, δεν σημαίνει ότι οποιοσδήποτε χάκερ μπορεί με ένα κουμπί να μπλοκάρει τα φρένα κάθε σύγχρονου αυτοκινήτου. Η πραγματική απειλή βρίσκεται στις συγκεκριμένες ευπάθειες, στις συνθήκες πρόσβασης και στην ανεπαρκή προστασία των συστημάτων.
Από το ψυγείο στην τράπεζα: Όταν η επίθεση αποκτά οικονομικό και κοινωνικό κόστος
Οι τελευταίες ειδήσεις δείχνουν ότι οι κυβερνοεπιθέσεις δεν έχουν έναν μόνο στόχο. Στις 4 Νοεμβρίου, η γαλλική τράπεζα Crédit Mutuel Arkéa ανακοίνωσε ότι υπέστη επίθεση η οποία επέτρεψε την πραγματοποίηση παράνομων μεταφορών περίπου 100 εκατομμυρίων ευρώ. Οι δράστες φέρονται να αξιοποίησαν πρόσβαση μέσω πλατφόρμας εξωτερικού συνεργάτη και να χρησιμοποίησαν λογαριασμό της ίδιας της τράπεζας. Η τράπεζα διευκρίνισε ότι δεν επηρεάστηκαν οι καταθέσεις των πελατών της, ενώ ορισμένες συναλλαγές καθυστέρησαν προσωρινά.
Η υπόθεση είναι ιδιαίτερα αποκαλυπτική. Δεν χρειάζεται να παραβιάσει κάποιος έναν προς έναν τους λογαριασμούς εκατομμυρίων πελατών για να προκαλέσει τεράστια οικονομική ζημιά. Μπορεί να εκμεταλλευτεί έναν εξωτερικό συνεργάτη, μια πλατφόρμα πληρωμών ή έναν λογαριασμό με εκτεταμένα δικαιώματα πρόσβασης. Η αλυσίδα των ψηφιακών υπηρεσιών γίνεται έτσι και αλυσίδα πιθανών αδυναμιών.
Το πρόβλημα δεν αφορά μόνο τις τράπεζες. Οι υπηρεσίες μεταφοράς χρημάτων, οι εταιρείες τηλεπικοινωνιών, οι πάροχοι cloud, τα συστήματα μεταφορών και οι ενεργειακές υποδομές εξαρτώνται από δίκτυα που πρέπει να λειτουργούν αδιάλειπτα. Μια επίθεση σε έναν κρίκο μπορεί να προκαλέσει προβλήματα σε πολλούς άλλους.
Και εδώ βρίσκεται η ουσιαστική αλλαγή: ο κυβερνοχώρος δεν είναι πλέον ένας παράλληλος κόσμος όπου χάνονται απλώς αρχεία ή κωδικοί πρόσβασης. Είναι η υποδομή πάνω στην οποία λειτουργεί ένα μεγάλο μέρος της πραγματικής οικονομίας.
Μπορούν να μας ακούν και να μας βλέπουν χωρίς να το καταλάβουμε;
Αυτή είναι ίσως η πιο τρομακτική διάσταση της συζήτησης, αλλά χρειάζεται να διαχωρίσουμε τον πραγματικό κίνδυνο από την κινδυνολογία. Η παραβίαση μιας συσκευής με κάμερα ή μικρόφωνο μπορεί, υπό συγκεκριμένες συνθήκες, να επιτρέψει σε έναν εισβολέα να αποκτήσει πρόσβαση σε ευαίσθητες πληροφορίες ή ακόμη και να χρησιμοποιήσει τα συγκεκριμένα εξαρτήματα. Έχουν καταγραφεί τέτοιες περιπτώσεις σε κινητά, υπολογιστές και συστήματα παρακολούθησης.
Δεν σημαίνει, όμως, ότι κάθε έξυπνη τηλεόραση, κάθε ρομποτική σκούπα ή κάθε κινητό λειτουργεί ως ανοιχτό μικρόφωνο για όποιον επιθυμεί να μας παρακολουθήσει. Ούτε ότι η αποδοχή των όρων χρήσης συνιστά γενική άδεια παρακολούθησης από τον κατασκευαστή.
Το πρόβλημα είναι διαφορετικό και εξίσου σοβαρό: όσο περισσότερες συσκευές συνδέονται μεταξύ τους, τόσο περισσότερα πιθανά σημεία εισόδου δημιουργούνται. Ένας αδύναμος κωδικός, ένα παλιό λογισμικό, μια εφαρμογή με υπερβολικά δικαιώματα ή ένας λογαριασμός που χρησιμοποιείται σε πολλές υπηρεσίες μπορεί να γίνει η αφετηρία μιας παραβίασης.
Και δεν χρειάζεται να είσαι διάσημος, πολιτικός ή επιχειρηματίας για να κινδυνεύεις. Οι περισσότεροι χρήστες δεν ενδιαφέρουν προσωπικά τους οργανωμένους εγκληματίες. Τα χρήματα, όμως, μπορούν να προκύψουν από μαζικές επιθέσεις, κλοπή στοιχείων, εκβιασμούς, απάτες και εκμετάλλευση λογαριασμών. Οι στοχευμένες παρακολουθήσεις είναι διαφορετική κατηγορία απειλής, με διαφορετικά μέσα και κίνητρα.
Το «δεν έχω τίποτα να κρύψω» δεν είναι προστασία
Υπάρχει μια ακόμη διαδεδομένη αντίληψη που χρειάζεται να αμφισβητηθεί. «Εγώ δεν είμαι κανένας σημαντικός, γιατί να ασχοληθεί μαζί μου ένας χάκερ;». Η απάντηση είναι ότι δεν χρειάζεται να είσαι σημαντικός για να γίνεις στόχος.
Οι οργανωμένες ομάδες κυβερνοεγκλήματος δεν ενδιαφέρονται απαραίτητα για το ποιος είσαι. Ενδιαφέρονται για το τι μπορούν να αποσπάσουν, να πουλήσουν, να εκβιάσουν ή να χρησιμοποιήσουν. Ένα παραβιασμένο ηλεκτρονικό ταχυδρομείο, ένας τραπεζικός λογαριασμός, ένας κωδικός πρόσβασης ή προσωπικά δεδομένα μπορούν να έχουν οικονομική αξία.
Υπάρχει, βέβαια, και μια άλλη κατηγορία επιθέσεων. Εκείνες που δεν αποσκοπούν στην απόκτηση χρημάτων, αλλά στη διατάραξη της καθημερινότητας, στην πρόκληση ζημιών ή στην άσκηση πολιτικής πίεσης. Η υπόθεση των γαλλικών ψυγείων έχει αποκτήσει πλέον και γεωπολιτική διάσταση, καθώς στις 9 Νοεμβρίου η γαλλική κυβέρνηση απέδωσε τις επιθέσεις του Οκτωβρίου σε μονάδα κυβερνοεπιχειρήσεων που συνδέεται με τους Φρουρούς της Επανάστασης του Ιράν.
Σε αυτή την περίπτωση, η συζήτηση ξεφεύγει από το παραδοσιακό κυβερνοέγκλημα. Η ψηφιακή επίθεση μπορεί να αποτελέσει εργαλείο κρατικής αντιπαράθεσης, με στόχο επιχειρήσεις, υποδομές και υπηρεσίες που επηρεάζουν την καθημερινότητα εκατομμυρίων ανθρώπων.
Πώς μπορούμε πραγματικά να προστατευτούμε
Κάποιοι θα ρωτήσουν τι πρέπει να κάνουμε. Η απάντηση δεν είναι να επιστρέψουμε στην εποχή πριν από το διαδίκτυο. Είναι να σταματήσουμε να συνδέουμε τα πάντα χωρίς να αναρωτιόμαστε αν υπάρχει πραγματικός λόγος.
Γιατί πρέπει να έχει σύνδεση στο διαδίκτυο το ψυγείο; Γιατί χρειάζεται το πλυντήριο να επικοινωνεί με τον κατασκευαστή; Είναι απαραίτητο να ελέγχουμε από το κινητό την ηλεκτρονική κλειδαριά του σπιτιού; Χρειαζόμαστε πραγματικά μια ρομποτική σκούπα που χαρτογραφεί τους χώρους μας και αποθηκεύει πληροφορίες για τη διαρρύθμιση του σπιτιού;
Κάθε πρόσθετη σύνδεση πρέπει να εξυπηρετεί μια συγκεκριμένη ανάγκη και να συνοδεύεται από στοιχειώδη μέτρα ασφαλείας. Δεν είναι λογικό να αφήνουμε μια συσκευή μονίμως συνδεδεμένη, με τον εργοστασιακό της κωδικό και χωρίς ενημερώσεις λογισμικού, μόνο και μόνο επειδή έτσι μας την παρέδωσε ο κατασκευαστής.
Υπάρχουν ορισμένα απλά μέτρα που μπορούν να περιορίσουν σημαντικά τον κίνδυνο:
- Απενεργοποίηση της σύνδεσης στο διαδίκτυο σε συσκευές που δεν τη χρειάζονται.
- Αλλαγή των εργοστασιακών κωδικών και χρήση διαφορετικών, ισχυρών κωδικών πρόσβασης.
- Ενεργοποίηση πολυπαραγοντικής ταυτοποίησης στους σημαντικούς λογαριασμούς.
- Τακτικές ενημερώσεις λογισμικού και αντικατάσταση συσκευών που δεν υποστηρίζονται πλέον.
- Περιορισμός των δικαιωμάτων πρόσβασης εφαρμογών σε κάμερα, μικρόφωνο, τοποθεσία και προσωπικά δεδομένα.
- Αποφυγή σύνδεσης όλων των οικιακών συσκευών στο ίδιο δίκτυο, όπου υπάρχει δυνατότητα διαχωρισμού.
- Έλεγχος των ρυθμίσεων απορρήτου σε κινητά, τηλεοράσεις, ψηφιακούς βοηθούς και έξυπνα ρολόγια.
Και κάτι ακόμη: η ευθύνη δεν μπορεί να μεταφέρεται αποκλειστικά στον καταναλωτή. Οι κατασκευαστές οφείλουν να σχεδιάζουν ασφαλέστερες συσκευές, να παρέχουν ενημερώσεις για επαρκές χρονικό διάστημα και να ενημερώνουν με σαφήνεια τους χρήστες για τα δεδομένα που συλλέγουν.
Το τίμημα της ευκολίας
Το πραγματικό ερώτημα δεν είναι αν πρέπει να φοβόμαστε τα ψυγεία, τις τηλεοράσεις ή τα κινητά μας. Είναι πόσο έλεγχο είμαστε διατεθειμένοι να παραχωρήσουμε για λίγη περισσότερη ευκολία.
Η ψηφιακή τεχνολογία έχει βελτιώσει ουσιαστικά τη ζωή μας. Δεν υπάρχει λόγος να αρνηθούμε τις δυνατότητές της. Υπάρχει, όμως, κάθε λόγος να αναθεωρήσουμε την άκριτη αποδοχή της διαρκούς διασύνδεσης.
Γιατί όταν το σπίτι, το αυτοκίνητο, το κινητό, οι τραπεζικές συναλλαγές, οι μεταφορές και οι υπηρεσίες που χρησιμοποιούμε καθημερινά εξαρτώνται από ψηφιακά συστήματα, η ασφάλειά τους παύει να είναι αποκλειστικά τεχνικό ζήτημα. Γίνεται ζήτημα προσωπικής ελευθερίας, οικονομικής ασφάλειας και κοινωνικής λειτουργίας.
Και ίσως τελικά τα ψυγεία να μας έκαναν μια χάρη. Μας υποχρέωσαν να κοιτάξουμε για πρώτη φορά τι έχουμε βάλει μέσα στο σπίτι μας, τι έχουμε συνδέσει στο διαδίκτυο και πόσο λίγο γνωρίζουμε για τον κόσμο στον οποίο έχουμε ήδη παραδώσει ένα μεγάλο μέρος της καθημερινότητάς μας.
Το ψυγείο ήταν απλώς η αφορμή. Το πρόβλημα βρίσκεται παντού γύρω μας.