Από τα σούπερ μάρκετ της Γαλλίας και της βόρειας Ευρώπης μέχρι ένα κρεοπωλείο στην Κηφισιά, οι κυβερνοεπιθέσεις σε συστήματα επαγγελματικής ψύξης αποκτούν διεθνείς διαστάσεις. Στην Ελλάδα είχαν ήδη εντοπιστεί περισσότερα από 300 εκτεθειμένα συστήματα, με την αρμόδια Αρχή να έχει προειδοποιήσει από τις 14 Οκτωβρίου.
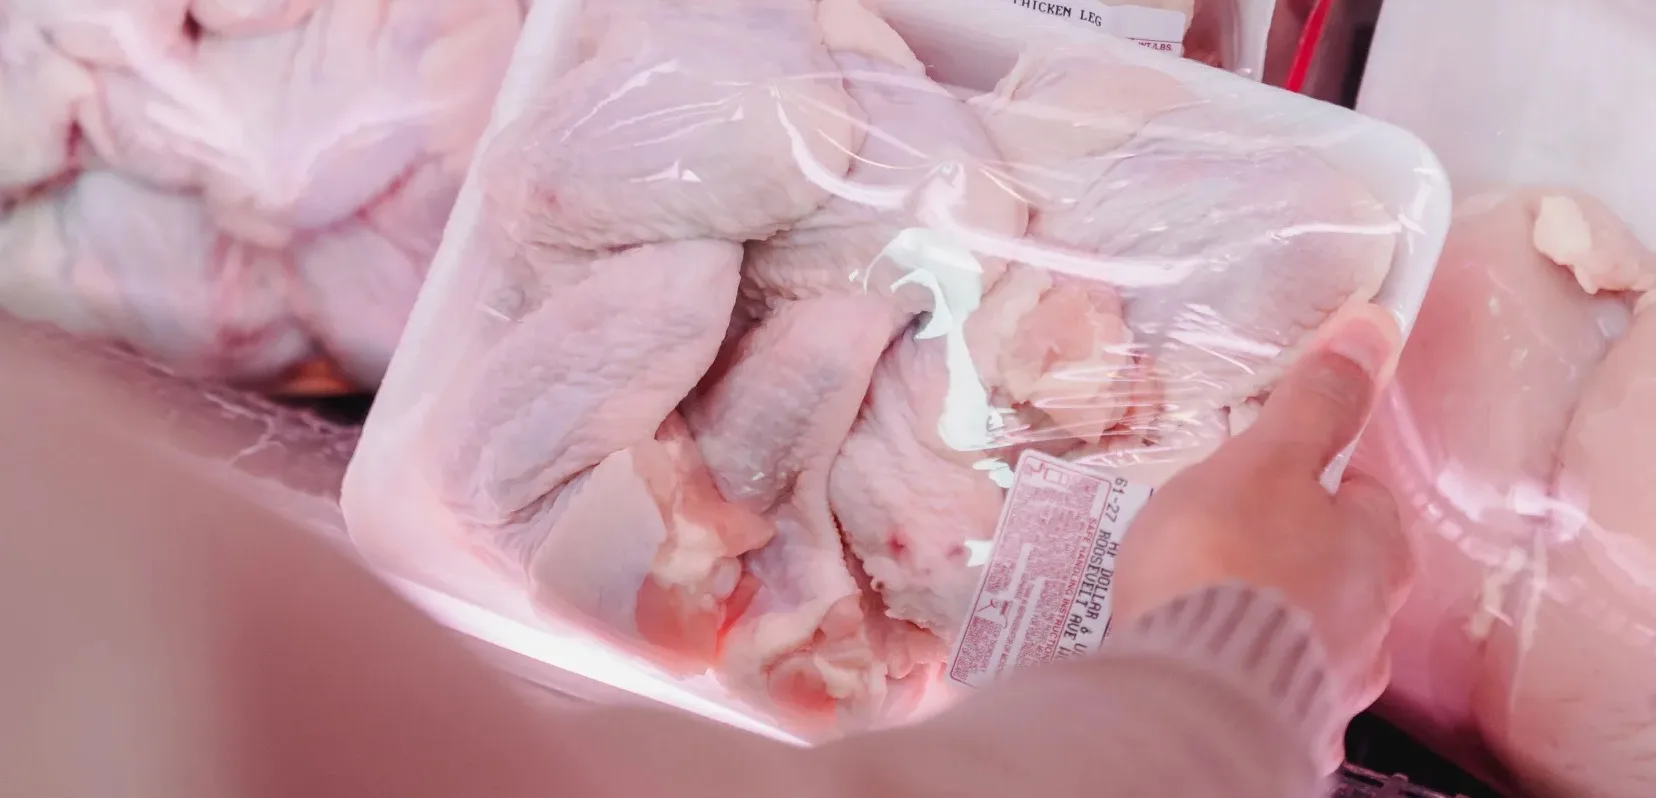
Η υπόθεση των χάκερ που παρεμβαίνουν εξ αποστάσεως στα ψυγεία επιχειρήσεων τροφίμων έφτασε πλέον και στην Ελλάδα. Το περιστατικό στην Κηφισιά, όπου άγνωστοι απέκτησαν πρόσβαση στο σύστημα διαχείρισης των ψυγείων κρεοπωλείου και επιχείρησαν να ανεβάσουν τη θερμοκρασία έως τους 150 βαθμούς Κελσίου, αναδεικνύει μια απειλή που μέχρι πρόσφατα έμοιαζε να αφορά αποκλειστικά τον ψηφιακό εξοπλισμό.
Στην πραγματικότητα, πρόκειται για επιθέσεις που μπορούν να προκαλέσουν άμεσες συνέπειες στην πραγματική οικονομία, στην ασφάλεια των τροφίμων και στη λειτουργία της εφοδιαστικής αλυσίδας. Το ανησυχητικό είναι ότι οι τεχνικές που χρησιμοποιούνται δεν προϋποθέτουν απαραίτητα εξελιγμένα εργαλεία: σε αρκετές περιπτώσεις αξιοποιούνται παλαιά συστήματα, εκτεθειμένα στο διαδίκτυο και προστατευμένα με εργοστασιακούς κωδικούς.
Η προειδοποίηση της 14ης Οκτωβρίου που αποκτά νέα σημασία
Η Εθνική Αρχή Κυβερνοασφάλειας είχε εντοπίσει εγκαίρως το πρόβλημα. Στην ανακοίνωσή της στις 14 Οκτωβρίου 2026 ανέφερε ότι στην Ελλάδα υπήρχαν περισσότερα από 300 εκτεθειμένα συστήματα ελέγχου εξοπλισμού, κυρίως εμπορικής ψύξης, των εταιρειών Danfoss, Copeland/Dixell και Carel.
Η προειδοποίηση είχε εκδοθεί μετά από σοβαρά περιστατικά σε γαλλικά σούπερ μάρκετ. Η Αρχή ζητούσε από τους φορείς κρίσιμων υποδομών να αποσυνδέσουν άμεσα τους ελεγκτές από το δημόσιο διαδίκτυο, επιτρέποντας απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς σύνδεσης VPN και πολυπαραγοντικής αυθεντικοποίησης.
Οι συστάσεις περιλάμβαναν επίσης την αλλαγή των εργοστασιακών κωδικών πρόσβασης, την εγκατάσταση των διαθέσιμων ενημερώσεων ασφαλείας και την αντικατάσταση εξοπλισμού που δεν υποστηρίζεται πλέον από τους κατασκευαστές.
Η εξέλιξη στην Κηφισιά επαναφέρει στο προσκήνιο εκείνη την προειδοποίηση. Και δημιουργεί ερωτήματα για το κατά πόσο οι επιχειρήσεις που χρησιμοποιούν τέτοια συστήματα έχουν προχωρήσει στις αναγκαίες παρεμβάσεις.
Τι συνέβη στο κρεοπωλείο της Κηφισιάς
Σύμφωνα με την καταγγελία του ιδιοκτήτη, Γιώργου Μπούμπα, οι εργαζόμενοι έφτασαν στο κατάστημα περίπου στις 4 τα ξημερώματα και διαπίστωσαν ότι τα ψυγεία δεν λειτουργούσαν κανονικά. Αρχικά θεώρησαν ότι επρόκειτο για τεχνική βλάβη και ειδοποίησαν τον ψυκτικό που υποστηρίζει την επιχείρηση.
Ο τεχνικός εξέτασε το ενδεχόμενο προβλήματος στην ηλεκτροδότηση, χωρίς να εντοπίσει την αιτία. Στη συνέχεια διαπιστώθηκε ότι το σύστημα είχε παραβιαστεί και ότι οι ρυθμίσεις είχαν αλλάξει εξ αποστάσεως. Οι υπεύθυνοι της επιχείρησης δεν μπορούσαν να αποκτήσουν χειροκίνητα πρόσβαση για να επαναφέρουν τη λειτουργία.
Ο ιδιοκτήτης περιέγραψε ότι η επιθυμητή θερμοκρασία είχε οριστεί στους 150 βαθμούς Κελσίου. Ωστόσο, σύμφωνα με τις δηλώσεις του που δημοσιοποιήθηκαν από το Business Daily, η πραγματική θερμοκρασία στα ψυγεία έφτασε τους 17 βαθμούς, καθώς το πρόβλημα έγινε αντιληπτό εγκαίρως. Η επιχείρηση απέφυγε έτσι την απώλεια των προϊόντων της.
Ο ίδιος ανέφερε ακόμη ότι, σύμφωνα με όσα του μετέφερε ο ψυκτικός, αντίστοιχο πρόβλημα είχε παρουσιαστεί και σε δύο άλλες επιχειρήσεις της περιοχής. Η πληροφορία αυτή δεν έχει μέχρι στιγμής επιβεβαιωθεί ανεξάρτητα.
Ιδιαίτερη σημασία έχει η επισήμανσή του ότι τα παλαιότερα μηχανήματα δεν επηρεάστηκαν, ενώ πρόβλημα παρουσίασαν τα νεότερα συστήματα που συνδέονται ασύρματα στο διαδίκτυο. Η επιχείρηση απενεργοποίησε προσωρινά το Wi-Fi, προκειμένου να περιορίσει την απομακρυσμένη πρόσβαση.
Από τη Γαλλία σε εννέα ευρωπαϊκές χώρες
Η ελληνική υπόθεση εντάσσεται σε ένα κύμα επιθέσεων που εξαπλώθηκε τις τελευταίες εβδομάδες στην Ευρώπη. Η πρώτη μεγάλη υπόθεση καταγράφηκε στη Γαλλία στις 12 Οκτωβρίου, όταν εκατοντάδες καταστήματα αλυσίδων σούπερ μάρκετ αντιμετώπισαν προβλήματα στα συστήματα ψύξης.
Στο σχετικό ρεπορτάζ του AnatropiNews για την κυβερνοεπίθεση στη Γαλλία είχε καταγραφεί η δυνατότητα των χάκερ να προκαλούν πραγματικές ζημιές σε εμπορικές εγκαταστάσεις, παρεμβαίνοντας στους αυτοματισμούς που ελέγχουν τη θερμοκρασία.
Στις 2 Νοεμβρίου σημειώθηκε νέο κύμα επιθέσεων, με περιστατικά σε τουλάχιστον εννέα ευρωπαϊκές χώρες: Βέλγιο, Εσθονία, Φινλανδία, Ιρλανδία, Ιταλία, Λουξεμβούργο, Ολλανδία, Πορτογαλία και Σουηδία.
Στη Σουηδία, οι αλυσίδες Coop και ICA ανέφεραν προβλήματα σε καταστήματά τους. Στο Βέλγιο επηρεάστηκαν εγκαταστάσεις της Delhaize και άλλων αλυσίδων, ενώ σε ορισμένες περιπτώσεις οι θερμοκρασίες σε ψυγεία και καταψύκτες έφτασαν τους 50 βαθμούς Κελσίου.
Η έκταση των ζημιών ήταν σημαντική. Σε καταστήματα οι εργαζόμενοι αναγκάστηκαν να αδειάσουν ψυγεία και καταψύκτες, αποσύροντας τρόφιμα που δεν μπορούσαν πλέον να διατεθούν με ασφάλεια. Η σουηδική Coop επιβεβαίωσε ότι έξι καταστήματά της είχαν πληγεί.
Σύμφωνα με το ρεπορτάζ του Libre για τις επιθέσεις σε επιχειρήσεις τροφίμων, τα περιστατικά δεν περιορίστηκαν στις μεγάλες αλυσίδες. Αναφέρθηκαν προβλήματα και σε μικρότερες επιχειρήσεις, κρεοπωλεία και εγκαταστάσεις αποθήκευσης κατεψυγμένων προϊόντων.
Συναγερμός και στη Βρετανία – Στο στόχαστρο προμηθευτές κρέατος
Το κύμα επιθέσεων έφτασε και στη Βρετανία, όπου επηρεάστηκαν επιχειρήσεις επεξεργασίας και προμήθειας κρέατος. Το Εθνικό Κέντρο Κυβερνοασφάλειας (NCSC) ανακοίνωσε ότι συνεργάζεται με τις επιχειρήσεις που αντιμετώπισαν προβλήματα, ενώ αρχικά έκανε λόγο για περιορισμένο αντίκτυπο.
Η Βρετανική Ένωση Ανεξάρτητων Προμηθευτών Κρέατος ανέφερε ότι ορισμένα από τα μέλη της επηρεάστηκαν ως παράπλευροι στόχοι. Σε μία επιχείρηση, οι θερμοκρασίες στις ψυκτικές μονάδες έφτασαν τους 100 βαθμούς Κελσίου, ενώ σε άλλες δύο καταγράφηκε ενεργοποίηση της διαδικασίας απόψυξης.
Η ένωση διευκρίνισε ότι δεν υπήρξε απώλεια κρέατος, καθώς οι συγκεκριμένες μονάδες ήταν άδειες κατά τη διάρκεια των περιστατικών. Ωστόσο, η υπόθεση προκάλεσε ανησυχία για την ασφάλεια ολόκληρης της αλυσίδας παραγωγής και διανομής τροφίμων.
Νεότερα στοιχεία που δημοσίευσε το βρετανικό περιοδικό The Grocer στις 3 Νοεμβρίου ανέφεραν ότι επηρεάστηκε και χονδρέμπορος φρούτων και λαχανικών, με έξι από τα δέκα συστήματα ελέγχου ψυκτικών θαλάμων να έχουν παραβιαστεί. Οι δράστες φέρονται να απενεργοποίησαν ακόμη και τις αυτοματοποιημένες ειδοποιήσεις που ενημέρωναν την επιχείρηση για αποκλίσεις θερμοκρασίας.
Η βρετανική υπηρεσία διευκρίνισε ότι οι επιθέσεις δεν είχαν χρησιμοποιήσει τεχνητή νοημοσύνη, αλλά γνωστές ευπάθειες που παρέμεναν χωρίς διόρθωση για μεγάλο χρονικό διάστημα.
Οι ενδείξεις για ρωσική προέλευση και τα ψηφιακά «δολώματα»
Ένα από τα στοιχεία που εξετάζουν οι ειδικοί είναι η πιθανή σύνδεση της δραστηριότητας των χάκερ με υποδομές που έχουν χρησιμοποιηθεί στο παρελθόν από ομάδες συνδεδεμένες με τη Ρωσία. Μέχρι στιγμής, πάντως, δεν έχει αποδοθεί επίσημα η ευθύνη σε συγκεκριμένη ομάδα ή κράτος.
Ο επικεφαλής της εταιρείας κυβερνοάμυνας Lupovis, Xavier Bellekens, ανέφερε ότι η εταιρεία του κατέγραψε 256 απόπειρες επιθέσεων από 91 διαφορετικές πηγές, σε διάστημα δέκα ημερών, από τις 20 έως τις 30 Οκτωβρίου.
Οι ερευνητές είχαν δημιουργήσει διαδικτυακά «honeypots», δηλαδή εικονικά συστήματα που μιμούνται πραγματικούς ελεγκτές ψυγείων Danfoss, προκειμένου να παρακολουθήσουν τις προσπάθειες παραβίασης.
Σύμφωνα με τον Bellekens, πολλές απόπειρες χρησιμοποιούσαν τους εργοστασιακούς κωδικούς πρόσβασης που δημοσιοποιούνται από τους κατασκευαστές. Παράλληλα, εντοπίστηκε επικάλυψη μεταξύ των ψηφιακών υποδομών που χρησιμοποιήθηκαν στις πρόσφατες απόπειρες και υποδομών οι οποίες είχαν συνδεθεί στο παρελθόν με ρωσικές επιχειρήσεις κακόβουλης δραστηριότητας.
Η συγκεκριμένη ένδειξη δεν συνιστά απόδειξη ρωσικής εμπλοκής. Οι ερευνητές δεν έχουν καταλήξει σε συγκεκριμένο δράστη, ενώ η χρήση κοινών υπηρεσιών φιλοξενίας από διαφορετικές ομάδες δυσκολεύει την ασφαλή απόδοση ευθύνης.
Τι πρέπει να κάνουν οι επιχειρήσεις – Οι συστάσεις της ΕΑΚ
Η Εθνική Αρχή Κυβερνοασφάλειας έχει ήδη περιγράψει τα βασικά μέτρα που πρέπει να εφαρμοστούν για την προστασία των συστημάτων εμπορικής ψύξης. Η προειδοποίηση αφορά ιδιαίτερα τις επιχειρήσεις που χρησιμοποιούν ελεγκτές Danfoss, Copeland/Dixell και Carel.
Οι βασικές συστάσεις είναι:
- Αποσύνδεση των συστημάτων ελέγχου από το δημόσιο διαδίκτυο.
- Απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς VPN και πολυπαραγοντικής αυθεντικοποίησης.
- Άμεση αλλαγή των προεπιλεγμένων κωδικών πρόσβασης.
- Εγκατάσταση όλων των διαθέσιμων ενημερώσεων ασφαλείας.
- Αντικατάσταση εξοπλισμού που δεν υποστηρίζεται πλέον από τον κατασκευαστή.
Παράλληλα, απαιτείται έλεγχος των δικαιωμάτων πρόσβασης των τεχνικών συνεργατών, των λογαριασμών απομακρυσμένης διαχείρισης και των συστημάτων ειδοποίησης. Η δυνατότητα χειροκίνητης παρέμβασης όταν διακόπτεται η ψηφιακή διαχείριση μπορεί να αποδειχθεί καθοριστική για την αποτροπή μεγαλύτερης ζημιάς.
Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλης Μπλέτσας, έχει επισημάνει τη διάσταση του κινδύνου: «Ό,τι εντοπίζουμε εμείς, το εντοπίζει και ο επιτιθέμενος». Όπως έχει τονίσει, ένα γνωστό αλλά αδιόρθωτο κενό ασφαλείας μπορεί να οδηγήσει σε φυσική ζημιά μέσα σε μία νύχτα.
Ιδιαίτερη σημασία έχει και το θεσμικό πλαίσιο. Οι φορείς που υπάγονται στον νόμο 5160/2024, ο οποίος ενσωματώνει την ευρωπαϊκή οδηγία NIS2, υποχρεούνται να αναφέρουν κάθε σημαντικό περιστατικό κυβερνοασφάλειας εντός 24 ωρών.
Η ελληνική υπόθεση δείχνει ότι η προστασία των ψηφιακά διασυνδεδεμένων εγκαταστάσεων αφορά πλέον και επιχειρήσεις που δεν θεωρούνται παραδοσιακά στόχοι κυβερνοεγκλήματος. Ένα ψυγείο, ένας καταψύκτης ή ένας βιομηχανικός ελεγκτής μπορεί να αποτελέσει σημείο εισόδου για μια επίθεση με άμεσο οικονομικό και κοινωνικό αντίκτυπο.
Το κρίσιμο ερώτημα για την Ελλάδα είναι εάν οι εκατοντάδες εκτεθειμένοι ελεγκτές που είχαν εντοπιστεί τον Οκτώβριο έχουν πλέον ασφαλιστεί και εάν οι επιχειρήσεις γνωρίζουν ότι ο εξοπλισμός που χρησιμοποιούν μπορεί να γίνει στόχος ψηφιακής επίθεσης. Το περιστατικό της Κηφισιάς κάνει σαφές ότι η προειδοποίηση δεν αφορά έναν μακρινό κίνδυνο.